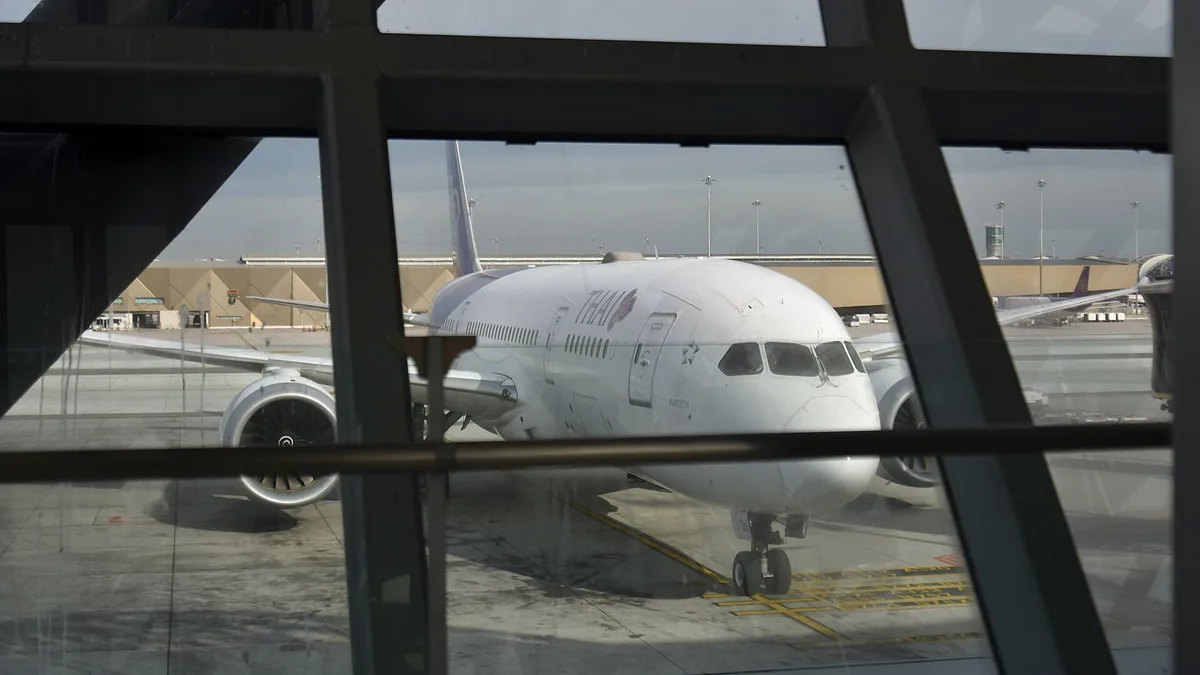

กรณีการบินไทย Amadeus ข้อมูลรั่ว สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) สั่งการบินไทย เพราะตาม พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (PDPA) การบินไทยเป็น “ผู้ควบคุมข้อมูลส่วนบุคคล” ส่วน Amadeus เป็นผู้ให้บริการระบบจองที่ประมวลผลข้อมูลแทน คำตอบสั้นคือหน้าที่ต่อผู้โดยสารอยู่ที่การบินไทย แต่มีจุดหนึ่งที่คนส่วนใหญ่ไม่รู้ คือ Amadeus ก็ไม่ได้หลุดพ้นหน้าที่ไปทั้งหมด
ลองนึกภาพคุณจองตั๋วการบินไทยไปเชียงใหม่ ชื่อและเลขการจอง (PNR) ของคุณอยู่ในระบบจองของบริษัทต่างชาติที่สายการบินทั่วโลกใช้ร่วมกัน เมื่อระบบนั้นถูกเข้าถึง คนที่คุณจะถามหาคำตอบคือสายการบินที่คุณซื้อตั๋ว ไม่ใช่บริษัทที่คุณไม่เคยทำสัญญาด้วย
สรุปสั้น: สคส. แจ้งเมื่อ 11 พฤศจิกายน 2569 ให้การบินไทยส่ง 3 รายการ ได้แก่ ผลตรวจทางอิเล็กทรอนิกส์หาต้นเหตุ ผลการแจ้งเจ้าของข้อมูลพร้อมแนวทางป้องกัน และผลทบทวนยกระดับมาตรการความปลอดภัย เหตุผลคือ PDPA มาตรา 37(1) และ 37(4) วางหน้าที่รักษาความปลอดภัยและแจ้งเหตุภายใน 72 ชั่วโมงไว้ที่ผู้ควบคุมข้อมูล แม้เหตุเกิดในระบบของผู้ให้บริการ
ทำไม สคส. ถึงสั่งการบินไทย ทั้งที่ข้อมูลรั่วจากระบบ Amadeus
สคส. สั่งการบินไทยในกรณีการบินไทย Amadeus เพราะการบินไทยเป็นผู้ตัดสินใจว่าจะเก็บข้อมูลผู้โดยสารเพื่ออะไรและให้ใครดูแล ส่วน Amadeus ทำงานตามคำสั่งของสายการบิน กฎหมายจึงให้ผู้ควบคุมข้อมูลเป็นคนตอบคำถามต่อหน่วยงานกำกับและต่อเจ้าของข้อมูล เหตุผลเรียงตามน้ำหนักได้ 3 ข้อ
เหตุผลที่ 1: PDPA มาตรา 37(1) ผูกหน้าที่ความปลอดภัยไว้กับผู้ควบคุมข้อมูล
PDPA มาตรา 37(1) กำหนดให้ผู้ควบคุมข้อมูลจัดให้มีมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสม หน้าที่ข้อนี้ไม่ได้หายไปเมื่อจ้างคนอื่นเก็บข้อมูลแทน พูดง่าย ๆ คือ เลือกผู้ให้บริการเอง ก็ต้องกำกับผู้ให้บริการเอง ตามที่เดลินิวส์รายงาน สคส. ระบุชัดว่าการบินไทยดำเนินการ “ในฐานะผู้ควบคุมข้อมูลส่วนบุคคล”
เหตุผลที่ 2: การแจ้งเหตุภายใน 72 ชั่วโมงเป็นหน้าที่ของการบินไทย
PDPA มาตรา 37(4) ให้ผู้ควบคุมข้อมูลแจ้งเหตุละเมิดต่อ สคส. ภายใน 72 ชั่วโมงนับแต่ทราบเหตุ และแจ้งเจ้าของข้อมูลเมื่อมีความเสี่ยงสูง ตามที่โพสต์ทูเดย์และเดลินิวส์รายงาน การบินไทยแจ้ง สคส. ภายใน 72 ชั่วโมงแล้ว และยังอยู่ระหว่างประเมินความเสี่ยงเพื่อตัดสินใจเรื่องการแจ้งผู้โดยสาร คำสั่งข้อ 2 ของ สคส. จึงตามมาที่ผลการแจ้งเจ้าของข้อมูลโดยตรง
เหตุผลที่ 3: สคส. ต้องได้หลักฐานว่าช่องโหว่ถูกปิดจริง
กรณีการบินไทย Amadeus ข้อมูลถูกเข้าถึงต่อเนื่องยาว ตามประกาศของการบินไทยเมื่อ 9 พฤศจิกายน 2569 ช่วงเวลาคือ 10 สิงหาคม 2566 ถึง 23 กันยายน 2569 รวมกว่า 3 ปี สคส. จึงขอผลตรวจทางนิติวิทยาศาสตร์ดิจิทัลและผลทบทวนมาตรการ
ทำไมคนถามเรื่องการบินไทย Amadeus ตอนนี้
คนถามเรื่องการบินไทย Amadeus เพราะการบินไทยออกประกาศเมื่อ 9 พฤศจิกายน 2569 ว่าข้อมูลราว 60,529 รายการ เช่น ชื่อ PNR วันเดินทาง เส้นทาง ชั้นโดยสาร และอาจมีอีเมล เบอร์โทร เลขหนังสือเดินทาง ถูกเข้าถึงผ่านระบบ Amadeus โดยไม่กระทบข้อมูลบัตรเครดิต ต่อมาเมื่อ 11 พฤศจิกายน 2569 สคส. ออกข่าวสั่งให้ส่งรายงานเพิ่ม (โพสต์ทูเดย์)
ตัวเลขในข่าวไม่ตรงกัน โพสต์ทูเดย์ใช้ 60,529 ราย ส่วนเดลินิวส์อ้างคำแถลง สคส. ว่า 65,029 ราย บทความนี้ยึดตัวเลขในประกาศของการบินไทยเป็นหลัก ถ้าอยากรู้ว่าตัวเองโดนไหมและควรเช็กอะไร อ่าน การบินไทยข้อมูลรั่ว 60,529 รายการ เช็กอย่างไรว่าเราโดนไหม ต้องทำอะไร
| ประเด็น | ข้อเท็จจริงตามแหล่งข่าว |
|---|---|
| ผู้ควบคุมข้อมูล | บริษัท การบินไทย จำกัด (มหาชน) |
| ระบบที่ถูกเข้าถึง | ระบบจองของ Amadeus |
| จำนวน | ราว 60,529 รายการ (ประกาศบริษัท) · 65,029 ราย (เดลินิวส์อ้าง สคส.) |
| ช่วงเวลา | 10 ส.ค. 2566 – 23 ก.ย. 2569 |
| คำสั่ง สคส. | 11 พ.ย. 2569 ส่ง 3 รายการ และติดตามต่อ |
เรื่องที่คนเข้าใจผิดบ่อยเกี่ยวกับการบินไทย Amadeus คืออะไร
ความเข้าใจผิดที่พบบ่อยที่สุดในกรณีการบินไทย Amadeus คือ “รั่วที่ vendor ก็ไม่ใช่ความผิดของเรา” ความจริงคือ ต่อผู้โดยสารและต่อ สคส. ข้ออ้างนี้ใช้ไม่ได้ เปรียบเหมือนเจ้าของบ้านเช่าที่จ้างบริษัทรักษาความปลอดภัย ถ้าโจรเข้าบ้าน ผู้เช่าก็ยังมาเรียกร้องกับเจ้าของบ้านก่อน เจ้าของบ้านค่อยไปไล่เบี้ยบริษัทยามตามสัญญา
ปมที่บอกไว้ตอนต้นคลายตรงนี้ Amadeus ไม่ได้หลุดพ้นทั้งหมด PDPA มีหน้าที่ของผู้ประมวลผลข้อมูลแยกไว้ เช่น ทำตามคำสั่งของผู้ควบคุม รักษาความปลอดภัย และแจ้งเหตุให้ผู้ควบคุมทราบ ความรับผิดระหว่างการบินไทยกับ Amadeus จึงไปตัดสินกันที่สัญญาประมวลผลข้อมูล (DPA) ไม่ใช่ที่ผู้โดยสาร
อ่านแบบนักกฎหมาย: ถ้าต้องตรวจสัญญากับผู้ให้บริการแบบนี้ ให้เปิดดูข้อ “Security Incident” ก่อนว่ากำหนดเวลาแจ้งกี่ชั่วโมง จากนั้นดูข้อ “Indemnity” และ “Limitation of Liability” ว่าเพดานค่าเสียหายครอบคลุมค่าแจ้งเตือนลูกค้าและค่าปรับหรือไม่
การบินไทย Amadeus แปลว่าอะไรสำหรับบริษัทไทยที่ใช้ระบบต่างชาติ
บทเรียนจากการบินไทย Amadeus คือ บริษัทไทยทุกแห่งที่ฝากข้อมูลลูกค้าไว้กับ Cloud หรือ SaaS ต่างชาติ อยู่ในตำแหน่งเดียวกับการบินไทย เช่น ร้านออนไลน์ คลินิก หรือโรงแรม ถ้าระบบรั่ว สคส. จะถามเจ้าของธุรกิจก่อน
ความเห็นของผู้เขียน: ความเสี่ยงที่ใหญ่กว่าการโดนแฮกคือการไม่รู้ว่าโดน กรณีนี้ข้อมูลถูกเข้าถึงนานกว่า 3 ปีก่อนมีการรายงาน การกำกับผู้ให้บริการจึงต้องรวมการขอรายงานการเข้าถึง (access log) เป็นระยะ ไม่ใช่แค่เซ็นสัญญาแล้วจบ ขั้นตอนทำสัญญาแบบนี้อยู่ใน คู่มือ: ทำสัญญาประมวลผลข้อมูล (DPA) กับผู้ให้บริการภายนอกอย่างไรตามมาตรา 40?
ตามที่เดลินิวส์และผู้จัดการรายงาน สำนักงานการบินพลเรือนแห่งประเทศไทย (กพท.) กำชับสายการบินให้ยกระดับระบบป้องกันภัยไซเบอร์หลังเหตุนี้
เทียบกับกฎหมายไทย: การบินไทย Amadeus ต่างจาก GDPR อย่างไร
กรณีการบินไทย Amadeus ถ้าเกิดในยุโรป โครงหน้าที่แทบเหมือนกัน คือผู้ควบคุมข้อมูลแจ้งเหตุภายใน 72 ชั่วโมงและรับผิดชอบต่อเจ้าของข้อมูล จุดต่างอยู่ที่รายละเอียดการบังคับใช้
| ประเด็น | GDPR (สหภาพยุโรป) | PDPA ไทย |
|---|---|---|
| แจ้งหน่วยงาน | Art.33 ภายใน 72 ชั่วโมง | มาตรา 37(4) ภายใน 72 ชั่วโมงต่อ สคส. |
| มาตรการความปลอดภัย | หน้าที่ทั้งผู้ควบคุมและผู้ประมวลผล | มาตรา 37(1) ผู้ควบคุม + หน้าที่ผู้ประมวลผลแยกไว้ |
| ประเมินความเสี่ยงก่อนใช้ระบบ | Art.35 DPIA บังคับบางกรณี | ไม่มีบทบังคับ DPIA ตรงตัว |
| ส่งข้อมูลข้ามประเทศ | มีกลไกเฉพาะ | มาตรา 28–29 |
ช่องว่างของไทยคือ PDPA ไม่ได้บังคับ DPIA ตรงตัวเหมือน GDPR Art.35 บริษัทไทยจำนวนมากจึงเลือกผู้ให้บริการโดยไม่เคยประเมินความเสี่ยงเป็นลายลักษณ์อักษร เมื่อเกิดเหตุจะอธิบายต่อ สคส. ว่ามีมาตรการเหมาะสมตามมาตรา 37(1) ได้ยาก
บริษัทที่ใช้ระบบต่างชาติเก็บข้อมูลลูกค้าควรทำอะไรตอนนี้
- 1. ลิสต์ผู้ให้บริการที่ถือข้อมูลลูกค้า ระบบจอง ระบบ CRM อีเมลการตลาด และ Cloud ทุกตัว ระบุว่าถือข้อมูลอะไร
- 2. เปิดสัญญาดูข้อแจ้งเหตุ ต้องกำหนดชั่วโมงชัด และสั้นพอให้คุณแจ้ง สคส. ทันใน 72 ชั่วโมง
- 3. เช็กเพดานความรับผิดและข้อชดใช้ ดูว่าครอบคลุมค่าแจ้งเตือนลูกค้าและความเสียหายจริงหรือไม่
- 4. ซ้อมแผนรับมือเหตุข้อมูลรั่ว กำหนดคนตัดสินใจ แบบฟอร์มแจ้ง สคส. และข้อความแจ้งลูกค้าไว้ล่วงหน้า ถ้าต้องการคนช่วยวางระบบทั้งชุด ดู บริการวางระบบ AI Governance และ PDPA ของ Kooru
ข้อมูลที่รั่วไปถูกใช้ต่ออย่างไร อ่าน ทำไมมิจฉาชีพรู้ข้อมูลเรา สคส. เจอข้อมูล 2.9 หมื่นรายในคอมสแกมเมอร์ และเหตุระบบจองที่เกี่ยวข้องใน ระบบจอง Amadeus ข้อมูลรั่วนานกว่า 3 ปี กระทบ 7 สายการบิน PDPC สิงคโปร์สอบ สายการบินและเอเจนซีไทยต้องนับ 72 ชั่วโมงจากวันไหน
มุมมองผู้เชี่ยวชาญ
เรื่องการบินไทยกับ Amadeus สอนว่า คุณจ้างคนอื่นถือข้อมูลได้ แต่จ้างคนอื่นรับผิดแทนไม่ได้ สัญญากับผู้ให้บริการไม่ได้ปกป้องคุณจากผู้โดยสารหรือ สคส. มันแค่บอกว่าคุณจะไปเก็บเงินคืนจากใครได้ทีหลัง จุดที่องค์กรมักพลาดคือเซ็นสัญญามาตรฐานของ vendor ต่างชาติโดยไม่อ่านข้อแจ้งเหตุ ควรเช็กว่าผู้ให้บริการต้องบอกคุณภายในกี่ชั่วโมง ถ้าเขาบอกช้ากว่า 72 ชั่วโมง คุณผิดกฎหมายตั้งแต่ยังไม่รู้เรื่อง
— Phuwara Krobtaku —
LL.M. (IP & IT) | M.S. (IT) | Thai Barrister & Attorney-at-Law
ประวัติผู้เขียน · นโยบายบรรณาธิการ
คำถามที่พบบ่อยเกี่ยวกับการบินไทย Amadeus
การบินไทยอาจถูกปรับเท่าไร
ณ 11 พฤศจิกายน 2569 สคส. ยังไม่ได้ประกาศโทษใด ๆ มีเพียงคำสั่งให้ส่งรายงาน 3 รายการและติดตามต่อ PDPA มีโทษปรับทางปกครองสำหรับผู้ควบคุมที่ไม่จัดมาตรการความปลอดภัยหรือไม่แจ้งเหตุ แต่จะลงโทษหรือไม่ขึ้นกับผลตรวจที่การบินไทยส่ง
ผู้โดยสารเรียกค่าเสียหายจากการบินไทยได้ไหม
ผู้โดยสารที่เสียหายจริงมีสิทธิเรียกค่าเสียหายทางแพ่งตาม PDPA ได้ โดยต้องแสดงว่าข้อมูลของตนอยู่ในชุดที่ถูกเข้าถึงและเกิดความเสียหาย เช่น ถูกหลอกโอนเงินด้วยข้อมูลการเดินทาง ควรเก็บอีเมลแจ้งเตือนและหลักฐานการติดต่อจากมิจฉาชีพไว้
บริษัทที่ใช้ Cloud หรือ SaaS ต่างชาติต้องเขียนสัญญาอย่างไร
อย่างน้อยต้องมีข้อตกลงประมวลผลข้อมูล (DPA) ที่กำหนดว่าใช้ข้อมูลตามคำสั่งเท่านั้น ระยะเวลาแจ้งเหตุเป็นชั่วโมง สิทธิขอตรวจสอบ และการลบหรือคืนข้อมูลเมื่อเลิกสัญญา ถ้าใช้สัญญามาตรฐานของ vendor ให้ขอเอกสาร DPA แนบท้ายมาอ่านเสมอ
อ่านต่อ: ความรู้ที่เกี่ยวกับเรื่องนี้
- ทำสัญญาแล้วมีข้อมูลส่วนบุคคลเกี่ยวข้อง ต้องทำข้อตกลงประมวลผลข้อมูล (DPA) เมื่อไร — ช่วยแยกว่าผู้ให้บริการรายไหนของคุณเป็นผู้ประมวลผลแบบ Amadeus ที่ต้องมี DPA (ok.aipdpa.com)
แหล่งอ้างอิง
- สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) · คำแถลงสั่งการบินไทยส่งรายงาน 3 รายการ · 11 พฤศจิกายน 2569 — ยังไม่พบหน้าเฉพาะบน pdpc.or.th อ้างตามที่สื่อรายงาน
- บริษัท การบินไทย จำกัด (มหาชน) · ประกาศ Amadeus reports unauthorized access to THAI passenger data · 9 พฤศจิกายน 2569
- โพสต์ทูเดย์ · สคส. จี้การบินไทยสอบเหตุเข้าถึงข้อมูลจองตั๋ว 60,529 ราย
- เดลินิวส์ · “สคส.” แจ้ง “การบินไทย” ส่งรายงานเพิ่มเหตุข้อมูลจองตั๋วของผู้โดยสารรั่ว
บทความนี้เป็นการสรุปข่าวและให้ข้อมูลทั่วไป ไม่ใช่คำแนะนำทางกฎหมาย หากต้องการคำปรึกษาเฉพาะกรณีของธุรกิจคุณ ควรปรึกษาผู้เชี่ยวชาญ