







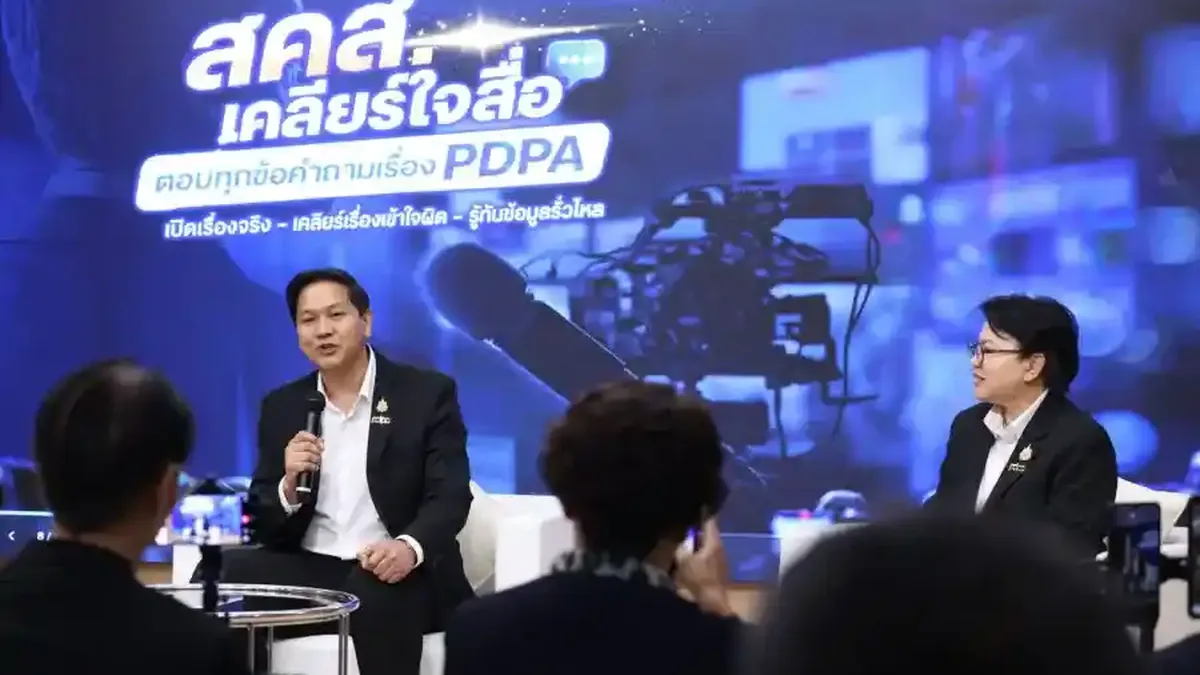

สถิติ PDPA ชุดล่าสุดจากสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) คือตัวเลขเรื่องร้องเรียน 4,210 เรื่อง และเหตุข้อมูลรั่วที่แจ้ง 1,650 เหตุ ซึ่งเกินครึ่งไม่ได้เกิดจากแฮกเกอร์ บทความนี้เหมาะกับ DPO ฝ่ายกฎหมาย และผู้บริหารธนาคาร ประกัน และค้าปลีกออนไลน์ อ่านแล้วจะรู้ว่าควรปิดช่องไหนก่อน
ลองนึกภาพพนักงานประกันที่แนบไฟล์รายชื่อลูกค้าผิดคนในอีเมล หรือแอดมินร้านออนไลน์ที่ส่งสลิปลูกค้ารายหนึ่งเข้ากลุ่ม LINE ผิดกลุ่ม เรื่องแบบนี้ไม่ต้องมีแฮกเกอร์ก็นับเป็นข้อมูลรั่ว และตัวเลขของ สคส. บอกว่าเหตุแบบนี้มีมากกว่าการโจมตีทางไซเบอร์
สรุปสั้น: ตามรายงานของไทยโพสต์เมื่อ 21 ตุลาคม 2569 สคส. เปิดสถิติ PDPA ว่ามีเหตุข้อมูลรั่วที่แจ้งตั้งแต่ปี 2566 ถึง 31 พฤษภาคม 2569 รวม 1,650 เหตุ ในจำนวนนี้ 849 เหตุ (51.45%) ไม่ใช่ภัยไซเบอร์ ภาคการเงิน การลงทุน และประกันแจ้งมากสุด 723 เหตุ มาตราที่ถูกอ้างในเรื่องร้องเรียนมากสุดคือมาตรา 27 ธุรกิจไทยควรคุมความผิดพลาดของคนและขั้นตอนเปิดเผยข้อมูลก่อนลงทุนเครื่องมือไซเบอร์เพิ่ม
สถิติ PDPA จาก สคส. มีตัวเลขอะไรบ้าง
สถิติ PDPA ชุดนี้เปิดในงาน “สคส. เคลียร์ใจสื่อ” โดยเลขาธิการ สคส. ตามรายงานของไทยโพสต์ แบ่งเป็น 2 ก้อนหลัก คือเรื่องร้องเรียนหรือขอคำปรึกษา 4,210 เรื่อง (เอกชน 3,889 เรื่อง รัฐ 321 เรื่อง) และเหตุละเมิดข้อมูลที่องค์กรแจ้งเข้ามา 1,650 เหตุ
มาตราที่ถูกอ้างในเรื่องร้องเรียนมากที่สุดคือมาตรา 27 จำนวน 1,025 เรื่อง ตามด้วยมาตรา 4 จำนวน 724 เรื่อง และมาตรา 24/26 จำนวน 586 เรื่อง
| ประเด็น | ตัวเลขตามรายงาน |
|---|---|
| ร้องเรียน/ขอคำปรึกษา | 4,210 เรื่อง (เอกชน 3,889 · รัฐ 321) |
| เหตุรั่วที่แจ้ง (2566–31 พ.ค. 2569) | 1,650 เหตุ |
| ไม่ใช่ภัยไซเบอร์ / ภัยไซเบอร์ | 849 (51.45%) / 747 (45.27%) |
| ภาคที่แจ้งมากสุด | การเงิน/ลงทุน/ประกัน 723 · รัฐ/รัฐวิสาหกิจ 206 · ค้าปลีก/ออนไลน์ 204 · พลังงาน/การผลิต 105 · สาธารณสุข 87 |
| สถานะเหตุ | ระหว่างดำเนินการ 569 · ติดตาม 1,071 · ส่งคณะกรรมการผู้เชี่ยวชาญ 9 |
สถิติ PDPA กระทบธุรกิจไทยอย่างไร
สถิติ PDPA ชุดนี้บอกธุรกิจไทยว่าความเสี่ยงอันดับหนึ่งไม่ใช่แฮกเกอร์ แต่คือพนักงานกดส่งผิดและขั้นตอนเปิดเผยข้อมูลที่หละหลวม ส่วนนี้เป็นการวิเคราะห์ของผู้เขียนจากตัวเลขในข่าว แยกตามกลุ่มที่กระทบ
ธนาคาร ประกัน และบริษัทหลักทรัพย์ต้องระวังอะไร
ภาคการเงิน การลงทุน และประกันแจ้งเหตุมากที่สุด 723 เหตุ คิดเป็นเกือบครึ่งของ 1,650 เหตุ ตัวเลขสูงส่วนหนึ่งอาจสะท้อนว่าภาคนี้แจ้งเหตุอย่างมีระบบกว่าภาคอื่น แต่ก็แปลว่าภาคการเงินอยู่ในสายตาของ สคส. มากที่สุด
ตัวอย่างสมมติ: ตัวแทนประกันส่งใบเสนอราคาที่มีเลขบัตรประชาชนของลูกค้ารายอื่นแนบไปผิดคน เหตุแบบนี้ไม่ต้องใช้ทักษะแฮกเกอร์ แต่ต้องแจ้ง สคส. ภายใน 72 ชั่วโมงถ้ามีความเสี่ยงต่อสิทธิของเจ้าของข้อมูล ขั้นตอนช่วงแรกสรุปไว้ใน ข้อมูลรั่ว ต้องทำอะไรบ้างใน 72 ชั่วโมงแรก
ค้าปลีกออนไลน์และร้านค้าที่ขายผ่านแชตเสี่ยงแค่ไหน
ค้าปลีกและออนไลน์แจ้งเหตุ 204 เหตุ ใกล้เคียงภาครัฐที่ 206 เหตุ ร้านค้าออนไลน์เก็บชื่อ ที่อยู่ เบอร์โทร และสลิปโอนเงินจำนวนมากผ่านแชต จุดรั่วที่พบบ่อยคือแอดมินหลายคนใช้บัญชีเดียว และส่งไฟล์ออเดอร์ในกลุ่มที่มีคนนอก
มาตรา 27 ที่ถูกอ้างมากสุดหมายถึงอะไรสำหรับธุรกิจ
มาตรา 27 ถูกอ้าง 1,025 เรื่อง สูงสุดในเรื่องร้องเรียน ซึ่งเกี่ยวกับการใช้หรือเปิดเผยข้อมูลส่วนบุคคล แปลว่าผู้ร้องเรียนจำนวนมากรู้สึกว่าข้อมูลของตนถูกเอาไปใช้หรือส่งต่อโดยไม่ได้ตกลง ธุรกิจที่ส่งข้อมูลลูกค้าให้บริษัทในเครือหรือคู่ค้าการตลาดควรตรวจฐานทางกฎหมายของการเปิดเผยทุกเส้นทาง
9 เหตุในมือคณะกรรมการผู้เชี่ยวชาญบอกอะไร
มี 9 เหตุที่ส่งถึงคณะกรรมการผู้เชี่ยวชาญแล้ว ผู้เขียนวิเคราะห์ว่าเหตุกลุ่มนี้คือคิวที่อาจนำไปสู่โทษทางปกครองรอบถัดไป ภาพรวมสัญญาณการบังคับใช้ที่เข้มขึ้นสรุปไว้ใน PDPA ไทย 2026 เข้มขึ้น: 5 สัญญาณที่ธุรกิจเสี่ยงถูกปรับ
เทียบกับกฎหมายไทย: สถิติ PDPA ชี้ไปที่มาตราไหน
สถิติ PDPA ชุดนี้ชี้ว่าปัญหาจริงกระจุกอยู่ที่การใช้และเปิดเผยข้อมูล ฐานทางกฎหมาย และการแจ้งเหตุ ตารางนี้จับคู่ตัวเลขกับหน้าที่ตาม พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562
| ประเด็น | ตัวเลขจาก สคส. | หน้าที่ตาม PDPA |
|---|---|---|
| การใช้/เปิดเผยข้อมูล | มาตรา 27 ถูกอ้าง 1,025 เรื่อง | มาตรา 27 และ ม.21 ใช้ตามวัตถุประสงค์ที่แจ้ง |
| ฐานทางกฎหมาย | มาตรา 24/26 ถูกอ้าง 586 เรื่อง | ม.24 ฐานการประมวลผล · ม.26 ข้อมูลอ่อนไหว |
| เหตุรั่วจากคน | 849 เหตุ (51.45%) | ม.37(1) มาตรการรักษาความมั่นคงปลอดภัย รวมถึงมาตรการด้านคน |
| การแจ้งเหตุ | 1,650 เหตุที่แจ้ง | ม.37(4) แจ้ง สคส. ภายใน 72 ชั่วโมง |
ช่องว่างที่เห็นคือ องค์กรจำนวนมากลงทุนกับไฟร์วอลล์และระบบกันแฮกเกอร์ แต่มาตรการตาม ม.37(1) ไม่ได้จำกัดแค่เทคนิค การอบรม การจำกัดสิทธิ์ และการตรวจก่อนส่งข้อมูลก็เป็นส่วนหนึ่งของมาตรการที่เหมาะสม ประเด็นการแจ้งเหตุจากกรณีต่างประเทศดูเพิ่มได้ใน Simba Telecom สิงคโปร์ข้อมูลลูกค้ารั่ว 23,549 ราย บทเรียนเรื่องแจ้งเหตุที่ธุรกิจไทยต้องรู้
ถ้าไม่ทำอะไรเลย จะเสี่ยงอะไร
ถ้าไม่ทำอะไร ธุรกิจเสี่ยงเกิดเหตุซ้ำจากจุดเดิม เพราะความผิดพลาดของคนไม่หายไปเอง และถ้าแจ้ง สคส. ไม่ทัน 72 ชั่วโมง ความเสี่ยงจะเพิ่มจากเหตุรั่วเป็นการไม่ปฏิบัติหน้าที่แจ้งเหตุด้วย
ความเสี่ยงที่สองคือเรื่องร้องเรียน เมื่อมาตรา 27 ถูกอ้างมากสุด ลูกค้าที่เห็นข้อมูลตัวเองไปโผล่ที่คู่ค้าการตลาดพร้อมจะร้องเรียน และเหตุที่ไปถึงคณะกรรมการผู้เชี่ยวชาญมีโอกาสจบที่โทษทางปกครอง
ธุรกิจไทยควรทำอะไรตอนนี้เพื่อกันข้อมูลรั่วจากคน
ธุรกิจไทยควรทำ 5 เรื่องนี้ ซึ่งตอบตรงกับตัวเลขในสถิติ PDPA ของ สคส.
- 1. กันส่งอีเมลและไฟล์ผิดคน เปิดระบบเตือนผู้รับภายนอก หน่วงเวลาส่ง และบังคับใส่รหัสไฟล์ที่มีข้อมูลลูกค้า
- 2. ตรวจเส้นทางเปิดเผยข้อมูลตามมาตรา 27 ทำรายการว่าส่งข้อมูลลูกค้าให้ใคร ด้วยฐานกฎหมายอะไร และแจ้งลูกค้าไว้แล้วหรือยัง
- 3. จำกัดสิทธิ์และแยกบัญชีแอดมิน ให้แต่ละคนเห็นเฉพาะข้อมูลที่ใช้ทำงาน เลิกใช้บัญชีร่วม
- 4. ซ้อมแจ้งเหตุให้ทัน 72 ชั่วโมง กำหนดคนตัดสินใจ แบบฟอร์ม และช่องทางแจ้ง สคส. ไว้ล่วงหน้า
- 5. อบรมพนักงานด้วยตัวอย่างจริง ใช้กรณีส่งไฟล์ผิดคนหรือแชร์ผิดกลุ่ม เพราะเป็นเหตุที่เกิดมากกว่าภัยไซเบอร์
ถ้าต้องการชุดเอกสารสำหรับข้อ 4 ดูได้ที่ ชุดเอกสารรับมือข้อมูลรั่ว 12 แบบฟอร์ม
มุมมองผู้เชี่ยวชาญ
ข้อสังเกตเชิงวิชาชีพของผมคือ ตัวเลขชุดนี้ควรเปลี่ยนวิธีจัดงบความปลอดภัยของหลายองค์กร เพราะเหตุรั่วจากคนมีมากกว่าเหตุจากแฮกเกอร์ ไฟร์วอลล์ราคาแพงแค่ไหนก็กันพนักงานกดส่งผิดคนไม่ได้ จุดที่องค์กรมักพลาดคือมองข้อมูลรั่วเป็นงานของฝ่ายไอทีอย่างเดียว ทั้งที่เรื่องร้องเรียนส่วนใหญ่อ้างมาตรา 27 ซึ่งเป็นเรื่องการตัดสินใจทางธุรกิจว่าจะส่งข้อมูลให้ใคร ควรให้ฝ่ายกฎหมายและฝ่ายขายนั่งโต๊ะเดียวกันตรวจเส้นทางข้อมูล
— Phuwara Krobtaku —
LL.M. (IP & IT) | M.S. (IT) | Thai Barrister & Attorney-at-Law
ประวัติผู้เขียน · นโยบายบรรณาธิการ
อ่านเพิ่มเติม: ตัวอย่างล่าสุดของเหตุรั่วที่เกิดจากคนโดยไม่มีแฮกเกอร์ อ่านต่อที่ ข้อมูลบุคคลราว 3.3 แสนรายการในเครือ Panasonic ถูกอัปโหลดเข้า AI ที่บริษัทห้ามใช้ ไม่มีแฮกเกอร์แต่ต้องแจ้งรัฐ บริษัทไทยคุม Shadow AI อย่างไร
คำถามที่พบบ่อยเกี่ยวกับ สถิติ PDPA
สคส. ได้รับแจ้งเหตุข้อมูลรั่วกี่เหตุ
ตามสถิติ PDPA ที่ไทยโพสต์รายงาน มีเหตุข้อมูลรั่วที่แจ้ง สคส. ตั้งแต่ปี 2566 ถึง 31 พฤษภาคม 2569 รวม 1,650 เหตุ เป็นเหตุที่ไม่ใช่ภัยไซเบอร์ 849 เหตุ และภัยไซเบอร์ 747 เหตุ
ภาคธุรกิจไหนแจ้งเหตุข้อมูลรั่วมากที่สุด
ภาคการเงิน การลงทุน และประกันแจ้งมากที่สุด 723 เหตุ ตามด้วยภาครัฐและรัฐวิสาหกิจ 206 เหตุ ค้าปลีกและออนไลน์ 204 เหตุ พลังงานและการผลิต 105 เหตุ และสาธารณสุข 87 เหตุ
PDPA มาตราไหนถูกร้องเรียนมากที่สุด
มาตรา 27 ถูกอ้างมากที่สุด 1,025 เรื่อง ตามด้วยมาตรา 4 จำนวน 724 เรื่อง และมาตรา 24/26 จำนวน 586 เรื่อง จากเรื่องร้องเรียนและขอคำปรึกษาทั้งหมด 4,210 เรื่อง
ข้อมูลรั่วต้องแจ้ง สคส. ภายในกี่ชั่วโมง
ต้องแจ้ง สคส. ภายใน 72 ชั่วโมงนับแต่ทราบเหตุ ตามมาตรา 37(4) ของ PDPA เว้นแต่เหตุนั้นไม่มีความเสี่ยงที่จะกระทบสิทธิและเสรีภาพของเจ้าของข้อมูล
อ่านต่อ: ความรู้ที่เกี่ยวกับเรื่องนี้
- เข้ารหัสแล้วยังต้องแจ้งเหตุไหม? ดู 10 ตัวอย่างที่ สคส. ตอบไว้ — เมื่อเกินครึ่งของ 1,650 เหตุมาจากคน ตัวอย่างจาก สคส. ช่วยตัดสินว่าเหตุแบบไหนต้องแจ้งและแบบไหนไม่ต้อง (aipdpa.com)
แหล่งอ้างอิง
- ไทยโพสต์ — (อ่านต้นฉบับ) — อ่านข่าวที่ไทยโพสต์
บทความนี้เป็นการสรุปข่าวและให้ข้อมูลทั่วไป ไม่ใช่คำแนะนำทางกฎหมาย หากต้องการคำปรึกษาเฉพาะกรณีของธุรกิจคุณ ควรปรึกษาผู้เชี่ยวชาญ






[…] คอมพิวเตอร์เครื่องเดียวของแก๊งที่ชลบุรีมีข้อมูลกว่า 29,000 รายการ แสดงว่าข้อมูลจากหลายแหล่งถูกรวมไว้ใช้หลอก เมื่อมิจฉาชีพรู้ทั้งชื่อ เลขบัตร และเลขบัญชี คำพูดทางโทรศัพท์จึงฟังน่าเชื่อ สถิติภาพรวมที่ สคส. เคยเปิดว่าเหตุข้อมูลรั่วเกินครึ่งไม่ได้มาจากแฮกเกอร์ อยู่ใน สคส. เปิดสถิติ PDPA ร้องเรียน 4,210 เรื่อง ข… […]