







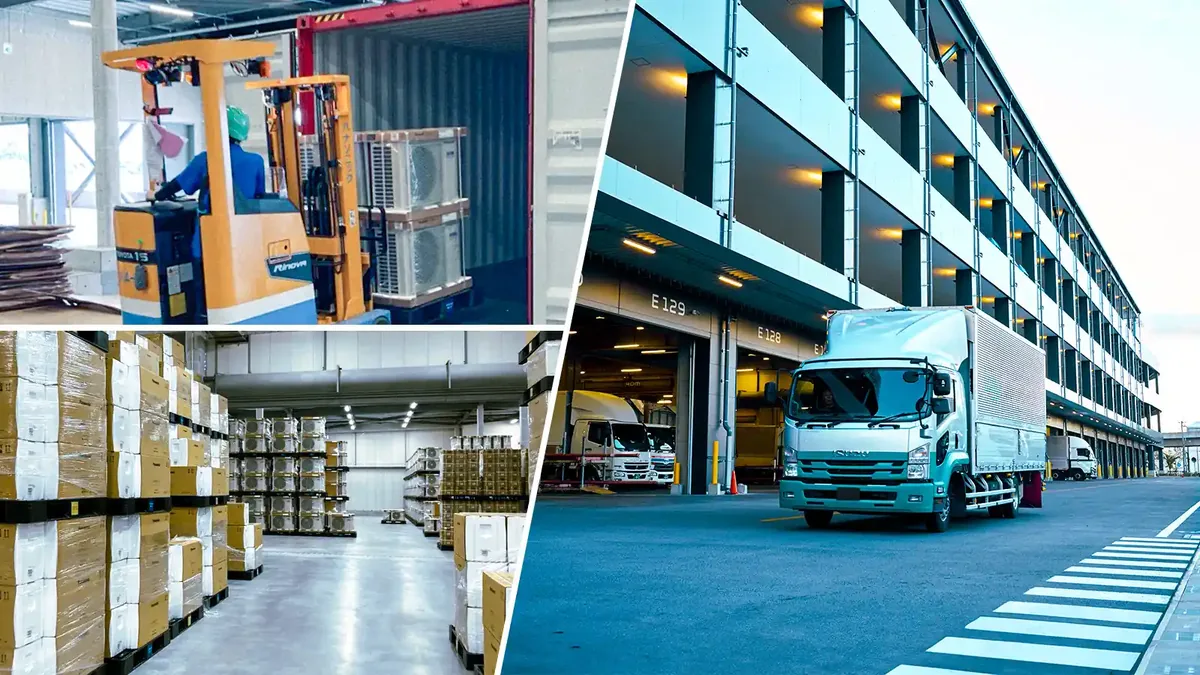

Panasonic ข้อมูลรั่ว คือเหตุที่บริษัทในเครือ Panasonic Holdings ประกาศเมื่อ 23 ตุลาคม 2569 (ค.ศ. 2026) ว่าข้อมูลส่วนบุคคลราว 334,000 รายการถูกอัปโหลดเข้าบริการ generative AI ภายนอกที่บริษัทห้ามใช้ โดยไม่มีแฮกเกอร์เกี่ยวข้อง บทความนี้เหมาะกับฝ่าย HR ไอที และ DPO ที่อยากรู้ว่าถ้าเกิดในไทยต้องทำอะไรภายใน 72 ชั่วโมง
ลองนึกภาพโรงงานชิ้นส่วนยานยนต์ในชลบุรีที่มีพนักงาน 1,200 คน (ตัวอย่างสมมติ) ผู้รับจ้างวางระบบ HR กำลังย้ายข้อมูลเข้าระบบใหม่ แล้วเอาไฟล์ Excel ที่มีที่อยู่ เบอร์โทร และผู้ติดต่อฉุกเฉินของพนักงานไปวางในแชต AI ฟรี เพื่อให้ช่วยจัดคอลัมน์ ไม่มีใครเจาะระบบเลย แต่ข้อมูลออกไปอยู่บนเซิร์ฟเวอร์ของคนอื่นแล้ว
สรุปสั้น: Panasonic Operational Excellence ประกาศเมื่อ 23 ตุลาคม 2569 ว่าข้อมูลบุคคลราว 334,000 รายการถูกอัปโหลดเข้า AI ภายนอกที่บริษัทห้ามใช้ และแจ้งหน่วยงานคุ้มครองข้อมูลของญี่ปุ่นแล้วตั้งแต่ 29 กันยายน 2569 ถ้าเหตุแบบนี้เกิดในไทย ก็นับเป็นเหตุละเมิดข้อมูลตาม PDPA ที่อาจต้องแจ้ง สคส. ภายใน 72 ชั่วโมง แม้ไม่มีแฮกเกอร์ บริษัทไทยจึงต้องมีทั้งนโยบายและมาตรการทางเทคนิคคุม AI ที่ไม่ได้รับอนุญาต
Panasonic ข้อมูลรั่ว คืออะไร เกิดอะไรขึ้น
Panasonic ข้อมูลรั่ว เป็นเหตุที่ Panasonic Operational Excellence (PEX) บริษัทในเครือที่ดูแลงาน HR และบัญชีของกลุ่ม ยอมรับว่าสมาชิกโครงการวางระบบข้อมูลบุคลากรอัปโหลดข้อมูลเข้า AI ที่บริษัทห้ามใช้ Nikkei รายงานว่าการอัปโหลดเกิดช่วงปลายเดือนกันยายน 2569 บริษัทระบุว่าเป็นการทำผิดกฎภายใน ไม่ใช่การเจาะระบบจากภายนอก
| ประเด็น | ข้อเท็จจริงตามรายงาน |
|---|---|
| ผู้ประกาศ | PEX บริษัทในเครือ Panasonic Holdings ประกาศ 23 ต.ค. 2569 |
| จำนวนรวม | ข้อมูลส่วนบุคคลราว 334,000 รายการ |
| พนักงาน | ปัจจุบันราว 75,000 คน อดีตพนักงานราว 178,000 คน (ตั้งแต่ พ.ศ. 2521 ถึงปีงบ 2569) ข้อมูลคือรหัสพนักงาน ที่อยู่ โทรศัพท์ อีเมล ไม่มีชื่อ |
| ครอบครัว | ผู้ติดต่อฉุกเฉินราว 55,000 และ 26,000 คน ข้อมูลกลุ่มนี้มีชื่อด้วย |
| การแจ้งรัฐ | แจ้ง PPC ญี่ปุ่นเมื่อ 29 ก.ย. 2569 และใช้ประกาศสาธารณะแทนการแจ้งรายคน |
| ฝั่งผู้ให้บริการ AI | ปิดการนำข้อมูลไปเทรนไว้แล้ว แต่เก็บข้อมูลที่ลบไว้ 30 วัน คาดว่าจะลบออกจากระบบตั้งแต่ 25 ต.ค. 2569 |
ยังมีหลายเรื่องที่ไม่เปิดเผย ทั้งชื่อบริการ AI สถานะของผู้อัปโหลดว่าเป็นพนักงานหรือผู้รับจ้าง และจำนวนคนที่อาจซ้ำกันระหว่างกลุ่ม ส่วนข้อที่ว่ายังไม่พบการเผยแพร่หรือนำข้อมูลไปใช้ต่อ เป็นคำแจ้งของบริษัทเอง ยังไม่มีการยืนยันจากฝ่ายอิสระ
ไทม์ไลน์เหตุ Panasonic ข้อมูลรั่ว เกิดอะไรเมื่อไร
- ปลายกันยายน 2569 มีการอัปโหลดข้อมูลเข้าบริการ AI ภายนอก (ตามรายงานของ Nikkei)
- 29 กันยายน 2569 บริษัทแจ้ง PPC ญี่ปุ่น
- 23 ตุลาคม 2569 บริษัทประกาศต่อสาธารณะ
- ตั้งแต่ 25 ตุลาคม 2569 คาดว่าข้อมูลจะถูกลบออกจากระบบของผู้ให้บริการ AI หลังครบระยะเก็บ 30 วัน
Panasonic ข้อมูลรั่ว กระทบธุรกิจไทยอย่างไร
Panasonic ข้อมูลรั่ว กระทบธุรกิจไทยเพราะเกิดได้ในทุกบริษัทที่มีคนถือไฟล์ข้อมูลบุคคลและมีเบราว์เซอร์ ไม่ต้องมีแฮกเกอร์ แค่ก๊อปวางครั้งเดียวก็อาจกลายเป็นเหตุที่ต้องแจ้งหน่วยงานรัฐ ส่วนนี้เป็นการวิเคราะห์ของผู้เขียน
ฝ่าย HR และบริษัทญี่ปุ่นในไทยเสี่ยงตรงไหน
ฝ่าย HR เสี่ยงที่สุด เพราะถือข้อมูลพนักงานปัจจุบัน อดีตพนักงาน และครอบครัวไว้ในไฟล์เดียวกัน เหมือนกรณี PEX ที่ข้อมูลย้อนหลังไปถึง พ.ศ. 2521 บริษัทญี่ปุ่นในไทยที่ใช้ระบบ HR ร่วมกับบริษัทแม่ยิ่งต้องระวัง เพราะเหตุเดียวอาจกระทบทั้งกฎหมายไทยและกฎหมายต่างประเทศพร้อมกัน
ผู้รับจ้างวางระบบ HRIS ต้องระวังอะไรในสัญญา
ผู้รับจ้างวางระบบ HRIS ต้องระวังว่าสัญญาจำนวนมากยังไม่ห้ามใช้ AI ภายนอกกับข้อมูลจริงอย่างชัดเจน กรณี PEX ยังไม่บอกว่าผู้อัปโหลดเป็นพนักงานหรือผู้รับจ้าง นายจ้างไทยจึงควรเขียนให้ผู้รับจ้างใช้ข้อมูลทดสอบที่ไม่ระบุตัวบุคคล และขออนุญาตเป็นหนังสือก่อนนำ AI ใดมาใช้กับข้อมูลจริง
ทำไมเหตุที่ไม่มีแฮกเกอร์ยังนับเป็นข้อมูลรั่ว
เหตุที่ไม่มีแฮกเกอร์ยังนับเป็นข้อมูลรั่ว เพราะ PDPA ดูที่ผลว่าข้อมูลหลุดจากการควบคุมขององค์กรหรือไม่ ไม่ได้ดูว่าใครเป็นคนทำ สถิติใน สคส. เปิดสถิติ PDPA ร้องเรียน 4,210 เรื่อง ข้อมูลรั่ว 1,650 เหตุ เกินครึ่งไม่ใช่แฮกเกอร์ ภาคการเงินนำ 723 เหตุ ธุรกิจไทยต้องปิดช่องไหนก่อน ก็ชี้แบบเดียวกันว่าเหตุรั่วเกินครึ่งมาจากคน
คำถามที่ฝ่ายกฎหมายจะถามต่อคือ “ผู้ให้บริการบอกว่าไม่เอาไปเทรน แล้วยังต้องแจ้งไหม” คำตอบขึ้นกับการประเมินความเสี่ยงต่อเจ้าของข้อมูล ซึ่ง สคส. เคยวางตัวอย่างไว้ใน เข้ารหัสแล้วยังต้องแจ้งเหตุไหม? ดู 10 ตัวอย่างที่ สคส. ตอบไว้ ใช้เทียบกับเหตุอัปโหลดเข้า AI ได้
เทียบกับกฎหมายไทย: ถ้า Panasonic ข้อมูลรั่วเกิดในไทย PDPA ว่าอย่างไร
ถ้าเหตุแบบ Panasonic ข้อมูลรั่วเกิดในไทย ผู้ควบคุมข้อมูลต้องประเมินและแจ้ง สคส. ภายใน 72 ชั่วโมงนับแต่ทราบเหตุ เว้นแต่เหตุนั้นไม่มีความเสี่ยงต่อสิทธิของเจ้าของข้อมูล ตารางนี้เทียบสิ่งที่ PEX ทำกับหน้าที่ตามกฎหมายไทย
| ประเด็น | กรณี PEX (ตามรายงาน) | กฎหมายไทย |
|---|---|---|
| แจ้งหน่วยงานรัฐ | แจ้ง PPC ญี่ปุ่นเมื่อ 29 ก.ย. 2569 | PDPA ม.37(4) แจ้ง สคส. ภายใน 72 ชม. นับแต่ทราบเหตุ |
| แจ้งเจ้าของข้อมูล | ใช้ประกาศสาธารณะแทนการแจ้งรายคน | PDPA ม.37(4) ถ้าความเสี่ยงสูง ต้องแจ้งเจ้าของข้อมูลพร้อมแนวทางเยียวยา |
| มาตรการป้องกัน | มีกฎห้ามใช้ แต่ยังอัปโหลดได้ | PDPA ม.37(1) ต้องมีมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสม |
| เซิร์ฟเวอร์ AI | ยังไม่เปิดเผยชื่อบริการ | PDPA ม.28–29 เงื่อนไขการส่งข้อมูลไปต่างประเทศ |
ช่องว่างของไทยคือยังไม่มีกฎเฉพาะเรื่องพนักงานใช้ AI ภายนอก แต่แนวทางใน สคส. ออกแนวทาง PDPA กับ AI ฉบับจริง Prompt และผลลัพธ์ AI อาจเป็นข้อมูลส่วนบุคคล องค์กรไทยต้องทำ DPIA และทบทวนสัญญาผู้ให้บริการ ทำให้ชัดว่าสิ่งที่พิมพ์ลง AI อาจเป็นข้อมูลส่วนบุคคล คำว่า “ห้ามใช้” ในนโยบายจึงไม่พอจะอธิบายว่ามาตรการเหมาะสมแล้ว
ถ้าไม่ทำอะไรเลย บริษัทไทยเสี่ยงอะไร
ถ้าไม่ทำอะไรเลย บริษัทไทยเสี่ยงไม่รู้ด้วยซ้ำว่าเกิดเหตุ เพราะการอัปโหลดผ่านเบราว์เซอร์ไม่ทิ้งร่องรอยในระบบ HR เมื่อรู้ช้า ก็แจ้ง สคส. ไม่ทัน 72 ชั่วโมง และอธิบายไม่ได้ว่ามีมาตรการตามมาตรา 37(1) แล้ว
ความเสี่ยงต่อมาคือโทษปรับทางปกครองและค่าสินไหมทดแทนตาม PDPA รวมถึงความเชื่อมั่นของพนักงานที่รู้ว่าข้อมูลครอบครัวหลุดไปอยู่กับผู้ให้บริการที่บริษัทไม่เคยตรวจสอบ
ฝ่าย HR และไอที ควรทำอะไรตอนนี้ เพื่อไม่ให้เกิด Panasonic ข้อมูลรั่วซ้ำในไทย
ฝ่าย HR และไอทีควรทำ 5 ข้อนี้ โดยกำหนดคนรับผิดชอบและเส้นตายให้ชัด เพื่อไม่ให้เหตุแบบ Panasonic ข้อมูลรั่วเกิดในบริษัทของตัวเอง
- 1. ฝ่ายไอที: ทำรายชื่อ AI ที่อนุญาต (allowlist) ภายใน 7 วัน ระบุเครื่องมือที่ใช้ได้ ใช้ได้เฉพาะบัญชีองค์กร และบล็อกเว็บ AI ที่ไม่อยู่ในรายชื่อจากเครือข่ายบริษัท
- 2. ไอทีร่วมกับ DPO: เปิดกฎ DLP จับการอัปโหลดไฟล์ข้อมูลบุคคล ภายใน 30 วัน เริ่มจากไฟล์ที่มีเลขบัตรประชาชน รหัสพนักงาน และเบอร์โทรจำนวนมาก
- 3. DPO: เพิ่ม “อัปโหลดข้อมูลเข้า AI” เป็นประเภทเหตุในแผนรับมือ ภายใน 30 วัน ใส่ขั้นตอนขอให้ผู้ให้บริการลบข้อมูล ถามระยะเก็บข้อมูล (กรณี PEX คือ 30 วัน) และประเมินว่าต้องแจ้ง สคส. ภายใน 72 ชั่วโมงหรือไม่
- 4. ฝ่ายจัดซื้อและกฎหมาย: เติมข้อห้ามใช้ AI ภายนอกกับข้อมูลจริงในสัญญาผู้รับจ้าง HRIS ก่อนต่อสัญญาครั้งถัดไป บังคับใช้ข้อมูลทดสอบที่ไม่ระบุตัวบุคคล และให้แจ้งเหตุต่อบริษัทภายในกรอบเวลาที่สั้นกว่า 72 ชั่วโมง
- 5. ฝ่าย HR: อบรมคนที่แตะข้อมูลพนักงาน 30 นาที ภายใน 60 วัน ใช้กรณี PEX เป็นตัวอย่าง และให้เซ็นรับทราบนโยบายใช้ AI ในองค์กร
ถ้าต้องการแนวทางพื้นฐานสำหรับพนักงานทั่วไป มีสรุปไว้ใน คู่มือใช้ AI อย่างปลอดภัยและปกป้องข้อมูล ส่วนจุดเสี่ยงเมื่อพนักงานใช้ AI ฟรีจากรัฐกับงานบริษัท อ่านได้ใน AI ฟรีจากรัฐกำลังเป็น Shadow AI? 5 จุดเสี่ยงที่บริษัทไทยห้ามพลาด
มุมมองผู้เชี่ยวชาญ
ข้อสังเกตเชิงวิชาชีพของผมคือ เหตุของ PEX ไม่ใช่เรื่องเทคโนโลยีล้ำสมัย แต่เป็นเรื่องช่องว่างระหว่างนโยบายกับการปฏิบัติ ข้อมูลรั่วยุคนี้ไม่ต้องมีแฮกเกอร์ แค่มีช่องแชตกับปุ่มวาง จุดที่องค์กรมักพลาดคือเขียนนโยบายว่า “ห้ามใช้” แล้วคิดว่าจบ ทั้งที่ไม่มีระบบไหนมองเห็นการอัปโหลดเลย ควรเริ่มจากถามว่าถ้าวันหนึ่งมีคนวางไฟล์ HR ลง AI ฟรี เราจะรู้ได้อย่างไร
— Phuwara Krobtaku —
LL.M. (IP & IT) | M.S. (IT) | Thai Barrister & Attorney-at-Law
ประวัติผู้เขียน · นโยบายบรรณาธิการ
คำถามที่พบบ่อยเกี่ยวกับ Panasonic ข้อมูลรั่ว
Panasonic ข้อมูลรั่วกี่รายการ มีข้อมูลอะไรบ้าง
ตามประกาศของ PEX ข้อมูลรวมราว 334,000 รายการ เป็นพนักงานปัจจุบันราว 75,000 คน อดีตพนักงานราว 178,000 คน และครอบครัวที่เป็นผู้ติดต่อฉุกเฉินราว 55,000 และ 26,000 คน ข้อมูลพนักงานไม่มีชื่อ แต่ข้อมูลครอบครัวมีชื่อด้วย
พนักงานอัปโหลดข้อมูลลูกค้าเข้า AI ภายนอก ต้องแจ้ง สคส. ไหม
ต้องประเมินทันทีว่าเหตุนั้นมีความเสี่ยงต่อสิทธิของเจ้าของข้อมูลหรือไม่ ถ้ามีความเสี่ยง ต้องแจ้ง สคส. ภายใน 72 ชั่วโมงนับแต่ทราบเหตุตาม PDPA มาตรา 37(4) แม้ไม่มีแฮกเกอร์ และถ้าความเสี่ยงสูงต้องแจ้งเจ้าของข้อมูลด้วย
Shadow AI คืออะไร ต่างจากการใช้ AI ปกติอย่างไร
Shadow AI คือการใช้เครื่องมือ AI ที่องค์กรไม่ได้อนุมัติ องค์กรจึงไม่มีสัญญา ไม่มี log และคุมการลบข้อมูลไม่ได้ ต่างจาก AI ที่บริษัทจัดหาและทำข้อตกลงกับผู้ให้บริการไว้แล้ว
ผู้ให้บริการ AI ลบข้อมูลให้แล้ว ยังนับเป็นเหตุละเมิดอยู่ไหม
การลบภายหลังไม่ได้ทำให้เหตุหายไป เพราะข้อมูลได้ออกจากการควบคุมขององค์กรแล้วช่วงหนึ่ง กรณี PEX ผู้ให้บริการยังเก็บข้อมูลที่ลบไว้ 30 วัน การลบจึงเป็นมาตรการลดความเสียหาย ไม่ใช่เหตุผลที่จะไม่ประเมินการแจ้งเหตุ
อ่านต่อ: ความรู้ที่เกี่ยวกับเรื่องนี้
- ซ้อมรับมือข้อมูลรั่วทั้งบริษัท ครึ่งวันก็พอ — ใช้สถานการณ์ “มีคนวางไฟล์ HR ลง AI ภายนอก” เป็นโจทย์ซ้อม เพื่อดูว่าทีมนับ 72 ชั่วโมงและตัดสินใจแจ้งเหตุทันหรือไม่ (aipdpa.com)
แหล่งอ้างอิง
- kenyaku.work (สรุปรายงานของ Nikkei) — (อ่านต้นฉบับ) — อ่านข่าวที่ kenyaku.work
- SmartScope — (อ่านต้นฉบับ) — อ่านบทวิเคราะห์ที่ SmartScope
- Panasonic Holdings — ประกาศทางการ (ภาษาญี่ปุ่น) — ประกาศของ Panasonic Holdings
บทความนี้เป็นการสรุปข่าวและให้ข้อมูลทั่วไป ไม่ใช่คำแนะนำทางกฎหมาย หากต้องการคำปรึกษาเฉพาะกรณีของธุรกิจคุณ ควรปรึกษาผู้เชี่ยวชาญ






[…] ข้อมูลบุคคลราว 3.3 แสนรายการในเครือ Pana… […]