
Microsoft agent account คือบัญชีของ AI agent ใน Copilot Studio ที่ Microsoft เปิดพรีวิวเมื่อ 15 ตุลาคม 2569 (ค.ศ. 2026) ทำให้ agent มีตัวตน Microsoft Entra ID กล่องอีเมล และตัวตนใน Microsoft 365 ของตัวเอง เหมือนพนักงานคนหนึ่ง บทความนี้เหมาะกับผู้ดูแล IT ฝ่ายกฎหมาย และผู้รับผิดชอบ PDPA ขององค์กรที่ใช้ Microsoft 365
ลองนึกภาพบริษัท 20 คนที่เปิดตัวเลือกใหม่ในระบบอีเมลองค์กร แล้วพบว่ามี “พนักงาน” ที่ไม่ใช่คนเพิ่มเข้ามาอีกหนึ่งราย ส่งอีเมลเองได้และจำเรื่องที่ทุกคนเคยคุยด้วย เรื่องนี้ควรเช็กก่อนกดเปิดใช้
สรุปสั้น: Microsoft เปิดพรีวิว agent account ที่ให้ AI agent มีอีเมลและบัญชีพนักงานของตัวเอง ตามเอกสารที่สื่อสรุป ความจำของ agent ใช้ร่วมกันระหว่างผู้ใช้และไม่มีช่องปฏิเสธในพรีวิว องค์กรไทยจึงควรทำ DPIA กำหนดว่า agent เป็นผู้ใช้หรือระบบ และตั้งเจ้าของรับผิดชอบ agent ทุกตัวก่อนเปิดใช้กับข้อมูลบุคคล
Microsoft agent account คืออะไร เกิดอะไรขึ้น
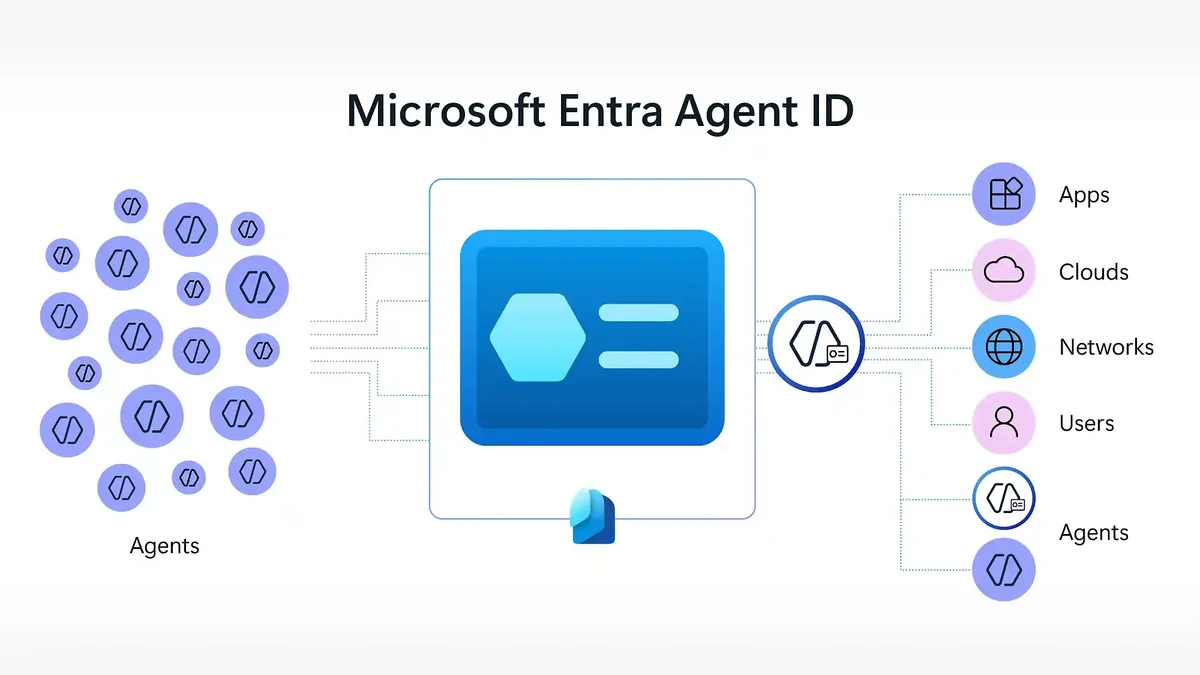
Microsoft agent account คือบัญชีที่ agent ได้รับหลังถูกเผยแพร่ใน Copilot Studio ตามเอกสารของ Microsoft ที่ NeoTeo สรุปและ Microsoft Learn Microsoft ประกาศ 3 อย่างผ่านโปรแกรม Frontier ในสถานะพรีวิว ได้แก่ agent accounts ความจำสำหรับกระบวนการธุรกิจ และ triggers ซึ่งทำให้ agent เริ่มทำงานจากสัญญาณภายนอก เช่น อีเมล หรือตามเวลา โดยไม่ต้องมี prompt ใหม่
| ประเด็น | สิ่งที่ระบุในเอกสาร |
|---|---|
| ตัวตนของ agent | Microsoft Entra ID · กล่องอีเมล · ตัวตนใน Microsoft 365 |
| ความจำ | ใช้ร่วมกันระหว่างคนที่ทำงานกับ agent · ไม่มีขอบเขตความเป็นส่วนตัวรายผู้ใช้ · ไม่มีช่องปฏิเสธในพรีวิว |
| ความจำทั่วไปของ agent | แยกเป็นรายผู้ใช้ · ลบอัตโนมัติหลัง 28 วันไม่ใช้งาน |
| ข้อจำกัด | ตอบนอก tenant ไม่ได้ · อ่านเอกสาร Confidential/Internal Only ไม่ได้ · แก้เอกสารเดิมไม่ได้ · ตอบอีเมลได้เฉพาะวงสนทนาในองค์กรไม่เกิน 250 คน |
| ใบอนุญาต | Microsoft 365 E5 + Agent 365 หรือ E7 และ Frontier for AI Teammates ต่อบัญชี agent |
ค่าใช้งานเป็นแบบนับเครดิต บทความต้นทางไม่ระบุวันเปิดทั่วไป รายการแผนงานของผู้เขียนรายหนึ่งระบุเดือนพฤศจิกายน 2569 ซึ่งยังไม่ยืนยัน
Microsoft agent account กระทบธุรกิจไทยอย่างไร
Microsoft agent account กระทบองค์กรไทยที่ใช้ Microsoft 365 และ Copilot เพราะผู้ดูแล IT จะเห็นตัวเลือกนี้ใน tenant ของตนเอง ส่วนนี้เป็นการวิเคราะห์ของผู้เขียน ไม่ใช่ข้อความจาก Microsoft
ความจำร่วมที่ปิดไม่ได้ชนกับ PDPA ตรงไหน
ความจำร่วมคือที่เก็บข้อมูลที่เกิดจากบทสนทนาของหลายคน และผู้ใช้ปฏิเสธไม่ได้ในพรีวิว ผู้เขียนมองว่าประเด็น PDPA อยู่ที่หลักวัตถุประสงค์และความจำเป็น ตามมาตรา 19 และสิทธิของเจ้าของข้อมูลตามมาตรา 30 ถึง 33 ซึ่งเป็นสิทธิเข้าถึง ลบ และคัดค้าน
ลองนึกภาพพนักงานฝ่ายบุคคลคุยกับ agent เรื่องเงินเดือนหรือสุขภาพของคนอื่น แล้ว agent จดจำไว้ให้ทุกคนที่ใช้งานร่วมกันเห็นได้ นั่นคือฐานข้อมูลส่วนบุคคลก้อนใหม่ที่องค์กรต้องรู้ว่าเก็บอะไร นานเท่าไร และลบได้อย่างไร ประเด็นความจำของ agent เทียบได้กับที่ CNIL เตือนไว้ใน AI Agent จำข้อมูลเก่งเกินไป เสี่ยง PDPA? CNIL เตือนธุรกิจไทย
เมื่อ agent ส่งอีเมลเอง ใครเป็นผู้ควบคุมข้อมูล
ผู้ควบคุมข้อมูลยังคือองค์กรที่ตัดสินใจเปิดใช้และกำหนดวัตถุประสงค์ ไม่ใช่ agent และไม่ใช่ Microsoft ซึ่งโดยทั่วไปทำหน้าที่ผู้ประมวลผล นี่เป็นการวิเคราะห์ของผู้เขียน ไม่ใช่คำวินิจฉัยของ สคส. เมื่อ agent มีตัวตนแบบพนักงานแล้ว นโยบายภายในต้องตอบให้ได้ว่า agent เป็น “ผู้ใช้” หรือ “ระบบ” เพราะคำตอบกำหนดว่าจะบันทึก ตรวจสอบ และคุมสิทธิ์อย่างไร
องค์กรที่ต้องตรวจสัญญากับผู้ประมวลผลควรดูข้อสัญญาที่ขาดไม่ได้ ตามหัวข้อ “อ่านต่อ” ท้ายบทความ ประเด็นเรื่อง agent ที่มีอีเมลของตัวเองและคำถามความรับผิดมีสรุปไว้ใน Google Cloud เปิด Gemini agent ที่มีอีเมลของตัวเอง องค์กรไทยต้องตอบให้ได้ว่าใครรับผิดเมื่อ agent ทำผิด
ข้อจำกัดของพรีวิวช่วยลดความเสี่ยงได้แค่ไหน
ข้อจำกัดช่วยได้บางส่วน เช่น agent อ่านเอกสารที่ติดป้าย Confidential หรือ Internal Only ไม่ได้ และตอบนอกองค์กรไม่ได้ แต่ข้อจำกัดนี้ไม่ได้ปิดความเสี่ยงเรื่องข้อมูลที่ผู้ใช้พิมพ์เข้าไปเองในบทสนทนา ซึ่งยังเข้าความจำร่วมได้ ไม่ได้ติดป้ายเสมอไป และข้อมูลทั้งหมดนี้เป็นข้อจำกัดของพรีวิว อาจเปลี่ยนเมื่อเปิดทั่วไป
ถ้าไม่ทำอะไรเลย จะเสี่ยงอะไร
ถ้าเปิดใช้โดยไม่เตรียมอะไร องค์กรเสี่ยงสามเรื่อง เรื่องแรก ข้อมูลส่วนบุคคลของพนักงานหรือลูกค้าถูกเก็บในความจำร่วมโดยไม่มีวัตถุประสงค์ที่แจ้งไว้ เรื่องที่สอง ตอบคำขอใช้สิทธิลบหรือคัดค้านของเจ้าของข้อมูลไม่ได้ เพราะลบจากความจำร่วมไม่ได้ในพรีวิว
เรื่องที่สาม agent ส่งอีเมลเองโดยไม่มีเจ้าของรับผิดชอบ เมื่อมีข้อความผิดพลาดหรือข้อมูลรั่วไหล จึงไม่รู้ว่าใครต้องแจ้งเหตุและใครเป็นผู้ควบคุมข้อมูลของเหตุนั้น
ผู้ดูแล IT และฝ่าย PDPA ควรทำอะไรก่อนเปิด Microsoft agent account
ผู้ดูแล IT และฝ่าย PDPA ควรทำ 4 ข้อนี้ก่อนเปิดตัวเลือก agent account ใน tenant
- 1. อย่าเปิดกับข้อมูลบุคคลหรือข้อมูลอ่อนไหวก่อนทำ DPIA ข้อมูลพนักงาน ข้อมูลสุขภาพ และข้อมูลอ่อนไหวตามมาตรา 26 ต้องประเมินความเสี่ยงก่อน
- 2. กำหนดว่า agent คือ “ผู้ใช้” หรือ “ระบบ” ในนโยบายภายใน ระบุสิทธิ์ การบันทึกการทำงาน และวิธีตรวจสอบให้ชัด
- 3. ตั้งเจ้าของรับผิดชอบ agent แต่ละตัว ทำทะเบียน agent ที่ระบุชื่อเจ้าของ วัตถุประสงค์ และข้อมูลที่เข้าถึงได้
- 4. ตรวจสัญญาและใบอนุญาต ดูว่าความจำร่วมเก็บข้อมูลที่ไหน นานเท่าไร ขอลบได้หรือไม่ และใครแจ้งเหตุเมื่อเกิดปัญหา
ถ้าต้องการให้ช่วยวางทะเบียน agent และนโยบายภายใน ดูได้ที่ บริการ AI Governance และ PDPA ของ Kooru
มุมมองผู้เชี่ยวชาญ
ข้อสังเกตเชิงวิชาชีพของผมคือ เรื่องนี้ไม่ใช่เรื่องว่า AI ฉลาดขึ้น แต่เป็นเรื่องที่ AI ได้ตำแหน่งในองค์กร เมื่อ agent มีอีเมลและบัญชีเป็นของตัวเอง คำถามที่ฝ่ายกฎหมายต้องตอบคือ “พนักงานคนนี้ใครเป็นหัวหน้า” ไม่ใช่ “เครื่องมือนี้ราคาเท่าไร” จุดที่องค์กรมักพลาดคือเปิดฟีเจอร์เพราะ IT บอกว่าสะดวก แล้วค่อยคิดทีหลังว่าความจำที่ลบไม่ได้คือฐานข้อมูลใหม่ที่ต้องดูแลตาม PDPA
— Phuwara Krobtaku —
LL.M. (IP & IT) | M.S. (IT) | Thai Barrister & Attorney-at-Law
คำถามที่พบบ่อยเกี่ยวกับ Microsoft agent account
Microsoft agent account ให้อะไรกับ AI agent
ตามเอกสารที่สื่อสรุป agent ที่เผยแพร่แล้วได้ตัวตน Microsoft Entra ID กล่องอีเมล และตัวตนใน Microsoft 365 ของตัวเอง และทำงานจากสัญญาณภายนอก เช่น อีเมล หรือตามเวลา โดยไม่ต้องมี prompt ใหม่
ความจำของ agent account ต่างจากความจำทั่วไปอย่างไร
ความจำของ agent account ใช้ร่วมกันระหว่างคนที่ทำงานกับ agent ไม่มีขอบเขตความเป็นส่วนตัวรายผู้ใช้ และไม่มีช่องปฏิเสธในพรีวิว ส่วนความจำทั่วไปแยกเป็นรายผู้ใช้และลบอัตโนมัติหลัง 28 วันไม่ใช้งาน
Microsoft agent account เปิดทั่วไปเมื่อไร
บทความต้นทางไม่ระบุวันเปิดทั่วไป รายการแผนงานรายหนึ่งระบุเดือนพฤศจิกายน 2569 แต่ยังไม่ยืนยัน และตอนนี้เป็นพรีวิวผ่านโปรแกรม Frontier ที่ต้องมีใบอนุญาตเฉพาะ
องค์กรไทยต้องทำ DPIA ก่อนใช้ agent account หรือไม่
กฎหมายไทยไม่ได้บอกชื่อฟีเจอร์นี้ แต่ถ้า agent จะประมวลผลข้อมูลบุคคลจำนวนมากหรือข้อมูลอ่อนไหว การประเมินผลกระทบก่อนเริ่มเป็นแนวปฏิบัติที่ควรทำ ตามแนวทางที่ สคส. ออกไว้สำหรับ AI ดูสรุปได้ใน สคส. ออกแนวทาง PDPA กับ AI ฉบับจริง Prompt และผลลัพธ์ AI อาจเป็นข้อมูลส่วนบุคคล องค์กรไทยต้องทำ DPIA และทบทวนสัญญาผู้ให้บริการ AI
อ่านต่อ: ความรู้ที่เกี่ยวกับเรื่องนี้
- สัญญาผู้ประมวลผลข้อมูล ข้อไหนขาดไม่ได้ — ใช้ตรวจข้อสัญญากับผู้ให้บริการที่ประมวลผลข้อมูลแทนองค์กร เช่น ผู้ให้บริการคลาวด์ที่เก็บความจำของ agent (aipdpa.com)
แหล่งอ้างอิง
- NeoTeo (สรุปเอกสาร Microsoft) — (อ่านต้นฉบับ) — อ่านข่าวที่ NeoTeo
- Microsoft Learn — (อ่านต้นฉบับ) — อ่านเอกสารที่ Microsoft Learn
บทความนี้เป็นการสรุปข่าวและให้ข้อมูลทั่วไป ไม่ใช่คำแนะนำทางกฎหมาย หากต้องการคำปรึกษาเฉพาะกรณีของธุรกิจคุณ ควรปรึกษาผู้เชี่ยวชาญ