







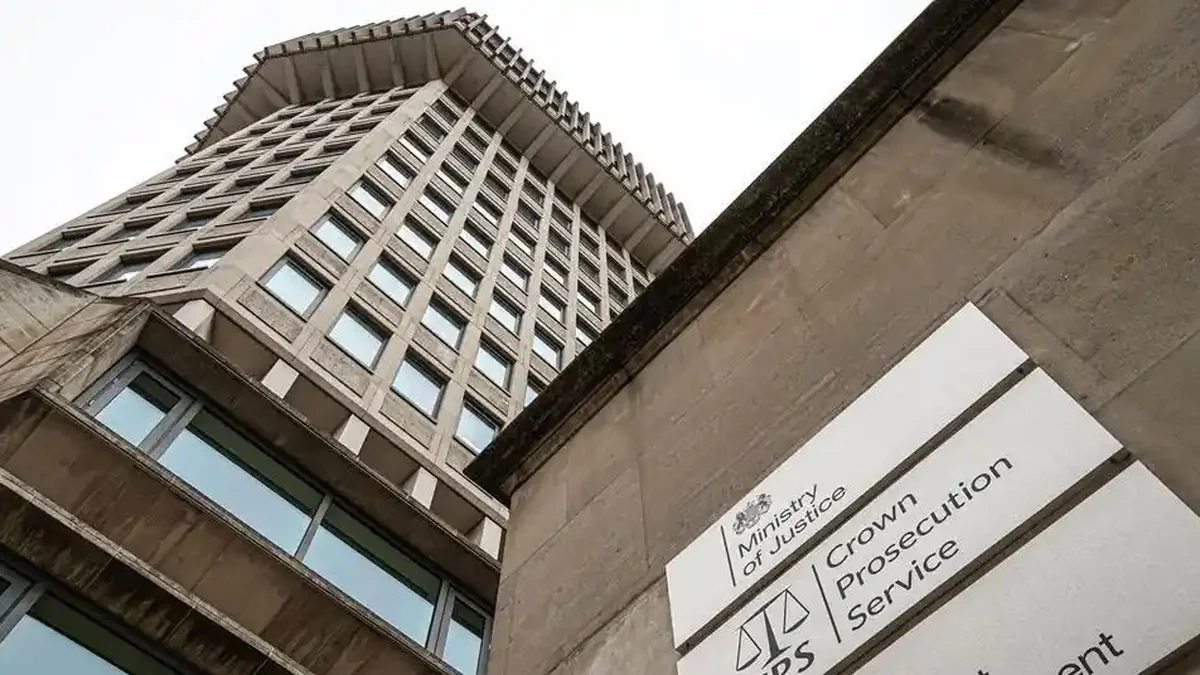

Legal Aid Agency คือหน่วยงานในกระทรวงยุติธรรมของอังกฤษที่ดูแลการช่วยเหลือทางกฎหมาย และเป็นหน่วยงานที่ถูกบุกรุกระบบเมื่อเมษายน 2568 (ค.ศ. 2025) การวิเคราะห์ที่ BleepingComputer รายงานเมื่อ 15 ตุลาคม 2569 พบว่าข้อมูลที่ถูกขโมยย้อนไปถึงปี 2521 บทความนี้เหมาะกับสำนักงานกฎหมาย โรงพยาบาล และหน่วยงานรัฐที่เก็บแฟ้มเก่า อ่านแล้วจะรู้ว่าต้องทำทะเบียนข้อมูลและตารางทำลายเอกสารอย่างไร
ลองนึกภาพสำนักงานกฎหมายแห่งหนึ่ง (ตัวอย่างสมมติ) ที่ยังเก็บแฟ้มลูกความเมื่อ 20 ปีก่อนไว้ในเซิร์ฟเวอร์เก่า โดยไม่มีใครรู้แน่ว่าในนั้นมีข้อมูลของใครบ้าง เหตุของ Legal Aid Agency แสดงว่าปัญหานี้ทำให้ต้องใช้เวลานับขอบเขตความเสียหายหลายเดือน
สรุปสั้น: BleepingComputer รายงานเมื่อ 15 ตุลาคม 2569 ว่าข้อมูลที่ถูกขโมยจาก Legal Aid Agency ย้อนไปถึงปี 2521 และมีราว 250,000 ระเบียนเก่ากว่าปี 2550 ทั้งที่เหตุเกิดเมื่อเมษายน 2568 กระทรวงยุติธรรมอังกฤษระบุว่ายังไม่มีหลักฐานว่าข้อมูลถูกเผยแพร่ องค์กรไทยควรทำทะเบียนข้อมูล กำหนดตารางทำลายแฟ้มเก่า และตรวจระบบเก่าที่ยังเชื่อมกับพอร์ทัล
Legal Aid Agency ข้อมูลรั่วคืออะไร เกิดอะไรขึ้น
Legal Aid Agency ถูกบุกรุกระบบเมื่อเมษายน 2568 และเปิดเผยเหตุในช่วงต้นพฤษภาคม 2568 การวิเคราะห์ในเดือนตุลาคม 2569 ตามที่ BleepingComputer สรุปจากข้อมูลของหน่วยงาน พบว่าระเบียนที่ถูกขโมยย้อนไปเกือบ 5 ทศวรรษ
ส่วนใหญ่เป็นระเบียนระหว่างมกราคม 2550 ถึง 16 พฤษภาคม 2568 และมีราว 250,000 ระเบียนเก่ากว่าปี 2550 ส่วนมากอยู่ในช่วงทศวรรษ 1990 ถึง 2000 (ค.ศ.) ระเบียนเก่าที่สุดที่ยืนยันได้คือปี 2521 (ค.ศ. 1978)
| ประเด็น | ข้อเท็จจริงตามรายงาน |
|---|---|
| หน่วยงาน | Legal Aid Agency กระทรวงยุติธรรมอังกฤษ |
| เหตุบุกรุก | เมษายน 2568 · เปิดเผยต้นพฤษภาคม 2568 |
| ผลวิเคราะห์ล่าสุด | ตุลาคม 2569 · ระเบียนส่วนใหญ่ 2550 ถึง 16 พ.ค. 2568 |
| ระเบียนเก่ากว่าปี 2550 | ราว 250,000 รายการ · เก่าที่สุดที่ยืนยันคือปี 2521 |
| สถานะ | ยังไม่มีหลักฐานว่าข้อมูลถูกเผยแพร่ · ไม่มีตัวเลขผู้ได้รับผลกระทบรวม |
ข้อมูลที่ถูกขโมยมีข้อมูลติดต่อ วันเกิด เลขประจำตัวประชาชน ประวัติอาชญากรรม สถานะการจ้างงาน หนี้ และการจ่ายเงิน ตามที่ BleepingComputer สรุปจากข้อมูลของ Legal Aid Agency หน่วยงานย้ำว่าไม่ได้หมายความว่าทุกคนที่เคยขอความช่วยเหลือก่อนปี 2550 ถูกกระทบ
กระทรวงยุติธรรมอังกฤษระบุว่ายังไม่มีหลักฐานว่าข้อมูลถูกเผยแพร่ และยังไม่มีตัวเลขผู้ได้รับผลกระทบรวม รายงานของ The Record ก็เล่าเหตุเดียวกัน
Legal Aid Agency ข้อมูลรั่วกระทบองค์กรไทยอย่างไร
Legal Aid Agency เป็นเหตุต่างประเทศ แต่สอนองค์กรไทยเรื่องเดียวกัน คือยิ่งเก็บแฟ้มเก่านาน ยิ่งนับความเสียหายยาก ส่วนนี้เป็นการวิเคราะห์ของผู้เขียน ไม่ใช่ข้อความจากต้นข่าว
ทำไมเหตุผ่านไป 17 เดือนแล้วยังนับขอบเขตไม่จบ
เหตุผ่านไปราว 17 เดือนแล้วขอบเขตยังไม่ชัด ซึ่งชี้ว่าองค์กรที่ไม่มีทะเบียนข้อมูลจะประเมินผลกระทบได้ช้ามาก เมื่อประเมินช้า การแจ้งเจ้าของข้อมูลก็ช้าตามไปด้วย
การแจ้งเหตุละเมิดต่อ สคส. ต้องทำภายใน 72 ชั่วโมงนับแต่ทราบเหตุ ตามมาตรา 37(4) ของ PDPA องค์กรที่ไม่รู้ว่าแฟ้มเก่าอยู่ตรงไหนอาจแจ้งได้เพียงว่าไม่ทราบขอบเขต ซึ่งอธิบายต่อ สคส. ได้ยาก กรณีของ Simba Telecom สิงคโปร์ที่เล่าไว้ใน Simba Telecom สิงคโปร์ข้อมูลลูกค้ารั่ว 23,549 ราย บทเรียนเรื่องแจ้งเหตุที่ธุรกิจไทยต้องรู้ แสดงให้เห็นเรื่องการแจ้งเหตุในอีกมุมหนึ่ง เหตุข้อมูลรั่วเรื่องอื่นดูได้ในหมวด PDPA & Privacy
สำนักงานกฎหมายและสำนักงานบัญชีที่เก็บแฟ้มลูกความเก่าเสี่ยงอะไร
สำนักงานกฎหมายและบัญชีเสี่ยงที่สุดเมื่อแฟ้มเก่าเก็บข้อมูลละเอียดอ่อน เช่น เลขประจำตัวประชาชน หนี้ และประวัติคดี ซึ่งตรงกับชุดข้อมูลที่ Legal Aid Agency รายงานว่าถูกขโมย ประวัติอาชญากรรมเป็นข้อมูลอ่อนไหวตามมาตรา 26 ของ PDPA
การเก็บข้อมูลไว้นานกว่าวัตถุประสงค์ที่แจ้งเจ้าของข้อมูลยังขัดกับหลักใช้ข้อมูลตามวัตถุประสงค์ ตามมาตรา 21 องค์กรควรกำหนดระยะเก็บและขั้นตอนทำลายตามที่อธิบายไว้ใน คู่มือ: กำหนดระยะเก็บและลบทำลายข้อมูลส่วนบุคคลอย่างไรให้ถูกต้องตาม PDPA?
โรงพยาบาลและหน่วยงานรัฐที่ใช้ระบบเก่าต้องดูอะไร
ระบบเก่าที่ยังเชื่อมกับพอร์ทัลผู้ให้บริการหรือระบบภายนอกคือจุดที่ควรตรวจก่อน เพราะมักถูกลืมในการแพตช์และไม่มีเจ้าของระบบชัดเจน มาตรา 37(1) ของ PDPA กำหนดให้ผู้ควบคุมข้อมูลมีมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสม ซึ่งรวมถึงระบบที่ใช้เก็บข้อมูลชุดเก่าด้วย
กรณีข้อมูลสุขภาพ ดูตัวอย่างในไทยและต่างประเทศได้ใน Medyc เวชระเบียนรั่ว โปแลนด์เตรียมบังคับรับรองมาตรฐานผู้ประมวลผลข้อมูลสุขภาพ โรงพยาบาลไทยที่ใช้ HIS ภายนอกต้องระวังอะไร
ถ้าไม่ทำทะเบียนข้อมูลและไม่ลบแฟ้มเก่า จะเสี่ยงอะไร
ถ้าไม่ทำทะเบียนข้อมูลและไม่ลบแฟ้มเก่า องค์กรเสี่ยงสามเรื่อง เรื่องแรก เมื่อเกิดเหตุ ต้องใช้เวลานานเพื่อรู้ว่าข้อมูลของใครรั่วบ้าง จึงแจ้ง สคส. และแจ้งเจ้าของข้อมูลไม่ทัน
เรื่องที่สอง ข้อมูลที่ไม่จำเป็นต้องใช้แล้วกลายเป็นภาระ เพราะเมื่อรั่วก็เป็นความรับผิดเต็มจำนวน เรื่องที่สาม แฟ้มเก่าที่มีข้อมูลอ่อนไหวทำให้ผลกระทบต่อเจ้าของข้อมูลหนักขึ้น ทั้งที่องค์กรอาจไม่ได้ใช้ข้อมูลนั้นมานานแล้ว
องค์กรที่เก็บแฟ้มเก่าควรทำอะไรตอนนี้
องค์กรที่เก็บแฟ้มลูกความ ผู้ป่วย หรือพนักงานย้อนหลังหลายปีควรทำ 4 เรื่อง เพื่อไม่ให้เหตุแบบ Legal Aid Agency ทำให้นับความเสียหายไม่จบ
- 1. ทำทะเบียนข้อมูล ระบุว่าเก็บข้อมูลของใคร ประเภทไหน ในระบบหรือตู้เอกสารใด และเก็บมาตั้งแต่ปีใด
- 2. กำหนดตารางทำลายแฟ้มเก่า ตั้งระยะเก็บตามวัตถุประสงค์และกฎหมายเฉพาะของแต่ละประเภทแฟ้ม แล้วลบหรือทำลายเมื่อครบกำหนด
- 3. ตรวจระบบเก่าที่ยังเชื่อมกับพอร์ทัล ปิดระบบที่ไม่ใช้ ถอนสิทธิ์ที่ไม่จำเป็น และตรวจว่าใครเป็นเจ้าของระบบ
- 4. ซ้อมแผนแจ้งเหตุละเมิด ทดสอบว่าภายใน 72 ชั่วโมง องค์กรบอกได้ไหมว่าข้อมูลของใครอยู่ในระบบที่ถูกบุกรุก
ถ้าต้องการคนช่วยตรวจทะเบียนข้อมูลและวางตารางทำลายเอกสาร ดูได้ที่ บริการ AI Governance และ PDPA ของ Kooru
อ่านต่อ: ความรู้ที่เกี่ยวกับเรื่องนี้
- คู่มือ: มาตรการรักษาความมั่นคงปลอดภัยขั้นต่ำตาม PDPA ต้องมีอะไรบ้าง? — ใช้ตรวจว่าระบบเก่าที่เก็บแฟ้มมีมาตรการขั้นต่ำครบหรือไม่ (aipdpa.com)
- จดหมายแจ้งเจ้าของข้อมูลเมื่อข้อมูลรั่ว ต้องมีอะไรบ้าง — อธิบายเนื้อหาที่หนังสือแจ้งเจ้าของข้อมูลต้องมีเมื่อเหตุมีความเสี่ยงสูง (aipdpa.com)
มุมมองผู้เชี่ยวชาญ
ข้อสังเกตเชิงวิชาชีพของผมคือ เหตุนี้ไม่ได้สอนเรื่องแฮ็กเกอร์เก่งแค่ไหน แต่สอนว่า ข้อมูลที่เราไม่ได้ใช้แล้วแต่ไม่ยอมลบ คือหนี้ที่รอวันทวงถาม จุดที่องค์กรมักพลาดคือคิดว่าแฟ้มเก่าไม่เป็นอะไรเพราะไม่มีใครเปิด ทั้งที่ผู้โจมตีไม่สนใจว่าแฟ้มนั้นเก่าแค่ไหน ควรเริ่มจากทะเบียนข้อมูลก่อน เพราะลบสิ่งที่ไม่รู้ว่ามีอยู่ไม่ได้
— Phuwara Krobtaku —
LL.M. (IP & IT) | M.S. (IT) | Thai Barrister & Attorney-at-Law
คำถามที่พบบ่อยเกี่ยวกับ Legal Aid Agency
Legal Aid Agency คือหน่วยงานอะไร
Legal Aid Agency เป็นหน่วยงานในกระทรวงยุติธรรมของอังกฤษที่ดูแลการช่วยเหลือทางกฎหมาย ถูกบุกรุกระบบเมื่อเมษายน 2568 และเปิดเผยเหตุในช่วงต้นพฤษภาคม 2568
ข้อมูลที่ถูกขโมยย้อนไปถึงปีไหน
ระเบียนเก่าที่สุดที่ยืนยันได้คือปี 2521 และมีราว 250,000 ระเบียนเก่ากว่าปี 2550 ตามที่ BleepingComputer รายงานเมื่อ 15 ตุลาคม 2569
ข้อมูลของผู้ขอความช่วยเหลือถูกเผยแพร่หรือยัง
กระทรวงยุติธรรมอังกฤษระบุว่ายังไม่มีหลักฐานว่าข้อมูลถูกเผยแพร่ และยังไม่มีตัวเลขผู้ได้รับผลกระทบรวม หน่วยงานย้ำว่าไม่ได้แปลว่าทุกคนที่เคยขอความช่วยเหลือก่อนปี 2550 ถูกกระทบ
องค์กรไทยควรเก็บแฟ้มเก่านานแค่ไหน
ไม่มีระยะเดียวที่ใช้กับทุกองค์กร ต้องกำหนดตามวัตถุประสงค์ที่แจ้งเจ้าของข้อมูลและกฎหมายเฉพาะของแต่ละประเภทแฟ้ม แล้วทำเป็นตารางทำลายเอกสารที่ลบได้จริงเมื่อครบกำหนด
แหล่งอ้างอิง
- BleepingComputer — (อ่านต้นฉบับ) — อ่านข่าวที่ BleepingComputer
- The Record — (อ่านต้นฉบับ) — อ่านข่าวที่ The Record
บทความนี้เป็นการสรุปข่าวและให้ข้อมูลทั่วไป ไม่ใช่คำแนะนำทางกฎหมาย หากต้องการคำปรึกษาเฉพาะกรณีของธุรกิจคุณ ควรปรึกษาผู้เชี่ยวชาญ






[…] […]