
เมื่อ AI ไม่ได้แค่ “ตอบ” แต่เริ่ม “จำแทนเรา”
ลองนึกภาพว่า บริษัทติดตั้ง AI Agent ให้ดูแลลูกค้าแทนพนักงาน มันจำชื่อ ลูกค้า ประวัติการสนทนา ปัญหาที่เคยร้องเรียน ไปจนถึงข้อมูลจากระบบอื่น และนำสิ่งเหล่านี้กลับมาใช้ในการตัดสินใจครั้งต่อไปได้เอง
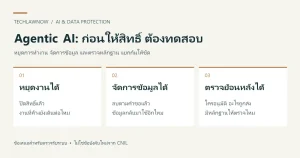
คำถามจึงไม่ใช่แค่ “AI ตอบถูกหรือไม่” อีกต่อไป แต่คือ AI จำอะไรไว้บ้าง จำไว้ที่ไหน จำได้นานแค่ไหน และใครหยุดมันได้เมื่อมันกำลังทำสิ่งที่ไม่ควรทำ
นี่คือเหตุผลที่ CNIL หน่วยงานคุ้มครองข้อมูลของฝรั่งเศส ร่วมกับ CIANum เผยแพร่บันทึกสำรวจเรื่อง Agentic AI เมื่อวันที่ 20 กรกฎาคม 2026 โดยชี้ว่า AI ที่มีความสามารถทำงานเอง เชื่อมต่อหลายระบบ และมีความจำต่อเนื่อง ทำให้การควบคุมข้อมูลส่วนบุคคลซับซ้อนขึ้นอย่างมาก
สำหรับธุรกิจไทย เรื่องนี้ไม่ได้ไกลตัวเลย เพราะปัญหาที่ CNIL กำลังชี้ให้เห็น สามารถเกิดขึ้นได้ทันทีที่องค์กรนำ AI Agent เข้าไปทำงานกับข้อมูลลูกค้า พนักงาน หรือคู่ค้า
ข้อเท็จจริง: สิ่งที่ CNIL กำลังเตือน ไม่ใช่แค่เรื่อง “AI ฉลาดขึ้น”
ต้องแยกเรื่องหนึ่งให้ชัดก่อนว่า เอกสารของ CNIL ยังไม่ใช่กฎใหม่หรือข้อบังคับใหม่ แต่เป็นบันทึกเชิงสำรวจที่อธิบายความเสี่ยงของ Agentic AI และเสนอแนวคิดในการนำกฎหมายคุ้มครองข้อมูลที่มีอยู่มารับมือกับเทคโนโลยีรูปแบบใหม่
สิ่งที่แตกต่างจาก AI Chatbot ทั่วไป คือ Agentic AI สามารถรับเป้าหมายแล้วดำเนินงานต่อเป็นหลายขั้นตอน เชื่อมต่อกับระบบหรือบริการอื่น และอาจตัดสินใจว่าจะเรียกใช้ข้อมูลหรือบริการใดต่อไปด้วยตัวเอง
CNIL มองว่าความเสี่ยงเพิ่มขึ้นจากอย่างน้อย 3 เรื่อง
หนึ่ง AI มี “ความจำต่อเนื่อง”
ระบบอาจเก็บประวัติการโต้ตอบและข้อมูลจากหลายครั้งไว้ เพื่อสร้างประสบการณ์เฉพาะบุคคลมากขึ้น ปัญหาคือองค์กรอาจไม่ได้มองสิ่งเหล่านี้ว่าเป็น “คลังข้อมูลส่วนบุคคล” แบบเดียวกับฐานข้อมูลเดิม ทั้งที่ข้อมูลเหล่านั้นสามารถนำไปสร้างโปรไฟล์หรือใช้ประกอบการตัดสินใจได้
สอง ข้อมูลไม่ได้อยู่ในระบบเดียว
Agent อาจต้องติดต่อ CRM, ระบบ HR, อีเมล, ระบบบริการลูกค้า หรือบริการจากผู้ให้บริการภายนอก การไหลของข้อมูลจึงไม่ได้จบอยู่ในแอป AI เพียงตัวเดียว และยิ่งมีหลายระบบ ยิ่งระบุได้ยากว่าใครเป็นผู้รับผิดชอบข้อมูลในแต่ละช่วง
สาม AI สามารถ “ลงมือทำ” แทนคน
เมื่อ AI ไม่ได้เพียงเสนอคำตอบ แต่สามารถส่งข้อมูล แก้ไขข้อมูล เรียกใช้บริการ หรือเริ่มกระบวนการบางอย่างแทนมนุษย์ ความผิดพลาดหนึ่งครั้งอาจไม่ได้จบอยู่แค่คำตอบที่ผิด แต่กลายเป็นการกระทำที่เกิดขึ้นจริง
แนวทางที่ถูกกล่าวถึงในการวิเคราะห์ของ CNIL และแหล่งกฎหมายที่ติดตามเอกสารนี้ ได้แก่ การทำให้ตรวจสอบย้อนหลังได้ การแยกความจำตาม Agent และงานที่ทำ การกำกับโดยมนุษย์สำหรับการกระทำที่สำคัญ รวมถึงกลไกหยุดระบบอย่างรวดเร็ว หรือ “kill switch”
ผลกระทบต่อธุรกิจในประเทศไทย: ปัญหาอาจไม่ได้อยู่ที่ AI แต่อยู่ที่ “AI จำอะไรไว้”
นี่คือมุมที่ธุรกิจไทยควรจับตาเป็นพิเศษ
เวลาบริษัทเริ่มทำ AI Governance หลายแห่งมักเริ่มจากคำถามว่า “ใช้ AI เจ้าไหนได้บ้าง” หรือ “ข้อมูลอะไรห้ามใส่เข้า AI” แต่สำหรับ Agentic AI คำถามที่สำคัญกว่าอาจเป็น “หลังจาก AI ทำงานเสร็จ มันเหลือข้อมูลอะไรไว้ในระบบบ้าง?”
ภายใต้ PDPA มาตรา 22 การเก็บข้อมูลต้องจำกัดเท่าที่จำเป็นตามวัตถุประสงค์ที่ชอบด้วยกฎหมาย และมาตรา 23 กำหนดให้องค์กรต้องแจ้งเกี่ยวกับวัตถุประสงค์ ข้อมูลที่จะเก็บ และระยะเวลาการเก็บ เป็นต้น
ปัญหาของ Agentic AI คือ “ข้อมูลที่ถูกจำ” อาจไม่ได้เกิดจากการกรอกแบบฟอร์มครั้งเดียว แต่เกิดจากการทำงานหลายรอบ เช่น ลูกค้าคุยกับ AI วันนี้ ระบบจดจำปัญหาเดิมไว้ พรุ่งนี้ลูกค้ากลับมาอีกครั้ง Agent ดึงประวัติเดิมจาก memory แล้วไปเรียกข้อมูลจาก CRM ต่อ จากนั้นส่งบางส่วนให้บริการภายนอกเพื่อทำงานอีกขั้นหนึ่ง
เมื่อมองเป็น ROPA แบบเดิม องค์กรอาจเขียนไว้เพียงว่า “ใช้ AI เพื่อบริการลูกค้า”
แต่ในโลกของ Agentic AI คำอธิบายระดับนี้อาจไม่พอสำหรับการควบคุมความเสี่ยง เพราะต้องรู้ด้วยว่า ข้อมูลถูกจำอะไรไว้ ใช้ต่อเพื่ออะไร ใครเข้าถึงได้ ถูกส่งต่อไปยังระบบใด และจะถูกลบเมื่อใด
ตรงนี้จึงเป็นจุดที่เรื่อง “Memory” เชื่อมกับ PDPA โดยตรง
อีกประเด็นที่สำคัญคือ การมี AI เป็นผู้ดำเนินงานอาจทำให้โครงสร้างความรับผิดชอบซับซ้อนขึ้น เพราะ Agent อาจพึ่งพาหลายระบบและหลายผู้ให้บริการพร้อมกัน CNIL เองก็ชี้ว่าการทำงานแบบกระจายและการประสานงานระหว่างบริการทำให้การระบุความรับผิดชอบของแต่ละฝ่ายยากขึ้น
สำหรับบริษัทไทย นั่นหมายความว่า การทำ Vendor Assessment แบบเดิมอาจต้องขยับจากการตรวจ “ผู้ให้บริการ AI” ไปสู่การตรวจ “เส้นทางข้อมูลของ Agent”
ตัวอย่างเช่น หาก AI Agent ฝั่ง HR สามารถดึงข้อมูลพนักงานจาก HRIS แล้วส่งต่อไปยังระบบวิเคราะห์ภายนอก บริษัทไม่ควรหยุดอยู่ที่การถามว่า “ผู้ให้บริการมีนโยบายความเป็นส่วนตัวหรือไม่” แต่ควรถามต่อว่า Agent จำข้อมูลอะไรไว้เองหรือไม่ memory แยกตามผู้ใช้หรือไม่ ใครเข้าถึง memory ได้ และเมื่อพนักงานออกจากองค์กร ข้อมูลใน memory ถูกลบหรือยัง
นี่คือเหตุผลที่แนวคิดจาก CNIL มีประโยชน์กับไทย แม้เอกสารดังกล่าวจะไม่ได้สร้างภาระทางกฎหมายใหม่ให้บริษัทไทยโดยตรง
เพราะธุรกิจไม่จำเป็นต้องรอให้เกิด “กฎ Agentic AI ฉบับไทย” ก่อนจึงค่อยเริ่มออกแบบระบบควบคุม
องค์กรสามารถใช้หลัก PDPA ที่มีอยู่แล้วเป็นฐาน แล้วเพิ่มชั้นควบคุมให้เหมาะกับ Agent ที่สามารถจำและลงมือทำเองได้
และนี่อาจเป็นความแตกต่างสำคัญระหว่างองค์กรที่ “ใช้ AI” กับองค์กรที่ “ควบคุม AI ได้”
สิ่งที่ควรทำต่อ: ตรวจ AI Agent แบบใหม่ ไม่ใช่ตรวจแค่ Prompt
องค์กรที่กำลังทดลองหรือใช้งาน AI Agent ควรเริ่มจาก 5 เรื่องนี้
- ทำบัญชี Memory ของ AI ระบุว่า Agent แต่ละตัวจำข้อมูลอะไร เก็บอยู่ที่ไหน ใครเข้าถึงได้ และกำหนดอายุข้อมูลอย่างไร
- ทำ Data Flow ให้เห็นเส้นทางจริง ตรวจว่าเมื่อ Agent ทำงานหนึ่งงาน ข้อมูลเดินทางจากระบบใดไปยังระบบใด และมี Third Party ตัวไหนเข้ามาเกี่ยวข้อง
- แบ่งระดับการกระทำของ Agent งานที่อ่านข้อมูลอย่างเดียวอาจปล่อยอัตโนมัติได้ แต่การแก้ไขข้อมูล ส่งข้อมูลออกนอกองค์กร หรือดำเนินการที่มีผลสำคัญควรมีมนุษย์อนุมัติก่อน
- เพิ่ม Traceability ต้องสามารถย้อนดูได้ว่า Agent ใช้ข้อมูลอะไร เรียกบริการใด และตัดสินใจดำเนินการตามลำดับใด
- เตรียม Kill Switch เมื่อ Agent ทำงานผิดปกติ ต้องมีวิธีหยุดการทำงานทันที ไม่ใช่รอให้กระบวนการทั้งหมดจบก่อนจึงค่อยตรวจสอบ
แนวคิดเหล่านี้สอดคล้องกับทิศทางที่ CNIL และ CIANum เสนอเพื่อให้การควบคุม Agentic AI สามารถทำได้จริงมากขึ้น
มุมมองผู้เชี่ยวชาญ
“ผมมองว่าเรื่องใหญ่ไม่ใช่ AI ฉลาดขึ้น แต่คือ AI เริ่มจำแทนเราและลงมือทำแทนเรา ถ้าองค์กรยังทำ ROPA แบบมองแค่ฐานข้อมูล แต่ไม่รู้ว่า AI Agent จำอะไรไว้ ตรงนี้จะกลายเป็น Blind Spot ของ PDPA ทันที ทางที่ดีไม่ต้องรอแนวทางใหม่จากหน่วยงานกำกับ แต่ควรเริ่มทำ AI Memory Inventory และกำหนดว่าอะไรให้ AI จำ อะไรห้ามจำ และเมื่อไรต้องลบทิ้ง ตั้งแต่วันนี้”
— Phuwara Krobtaku —
LL.M. (IP & IT) | M.S. (IT) | Thai Barrister & Attorney-at-Law
แหล่งอ้างอิง
CNIL — Commission Nationale de l’Informatique et des Libertés
IA agentique et données personnelles : la CNIL et le Conseil de l’IA et du Numérique publient une note exploratoire เผยแพร่ 20 กรกฎาคม 2026
อ่านเอกสารจาก CNIL
Covington — Inside Privacy
French CNIL Publishes Note on Agentic AI and Data Protection เผยแพร่ 13 สิงหาคม 2026
อ่านบทวิเคราะห์จาก Inside Privacy
พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 — มาตรา 22–24
หลักเกี่ยวกับความจำเป็นในการเก็บข้อมูล การแจ้งรายละเอียดการเก็บข้อมูล และฐานที่ไม่ต้องขอความยินยอม