
บทนำ
ช่วงนี้มีสัญญาณที่ธุรกิจไทยควรจับตา เพราะภาครัฐกำลังขยับเรื่องข้อมูลส่วนบุคคลพร้อมกันสองด้าน ทั้งยกระดับความปลอดภัยของระบบราชการและขยาย PDPA Center ไปยังภูมิภาค โดยล่าสุดมีการเปิดศูนย์ที่อุบลราชธานีและภูเก็ต ขณะที่รัฐบาลเดินหน้ามาตรการจัดการระบบเก่าและยกระดับ MFA ในระบบภาครัฐทั้งหมด
ประเด็นสำคัญจึงไม่ใช่แค่ “รัฐทำอะไร” แต่คือ เมื่อรัฐจริงจังกับความปลอดภัยและทำให้การใช้สิทธิ PDPA เข้าถึงง่ายขึ้น ธุรกิจที่อยู่ปลายทางของข้อมูลต้องปรับตัวอย่างไร
ข้อเท็จจริง: สิ่งที่เกิดขึ้นจริง
วันที่ 11 สิงหาคม 2569 คณะรัฐมนตรีเห็นชอบแนวทางป้องกันข้อมูลส่วนบุคคลรั่วไหลจากกรณี Credential รั่วไหล โดยมี 3 มาตรการหลัก ได้แก่ การบังคับเปลี่ยนรหัสผ่านของหน่วยงานรัฐ การตรวจสอบระบบสารสนเทศเก่าและระบบที่ไม่ได้ใช้งาน และการยกระดับการยืนยันตัวตนแบบหลายปัจจัย หรือ MFA ในระบบภาครัฐ
ตัวเลขที่น่าสนใจคือหน่วยงานรัฐกว่า 300 กรม ต้องตรวจสอบระบบสารสนเทศกว่า 30,000 ระบบ โดยกรณีที่เป็นระบบเก่าหรือระบบร้าง จะต้องปิดการเข้าถึงส่วนหลังบ้านอย่างถาวรภายใน 15 วัน
จุดนี้มีรายละเอียดหนึ่งที่ต้องระวังในการสื่อสารข่าว: 15 วันไม่ได้แปลว่า MFA ทุกระบบต้องเสร็จภายใน 15 วันทั้งหมด แต่ 15 วันถูกระบุชัดกับภารกิจ System Cleansing ส่วน MFA เป็นมาตรการยกระดับสำหรับระบบภาครัฐทั้งหมด
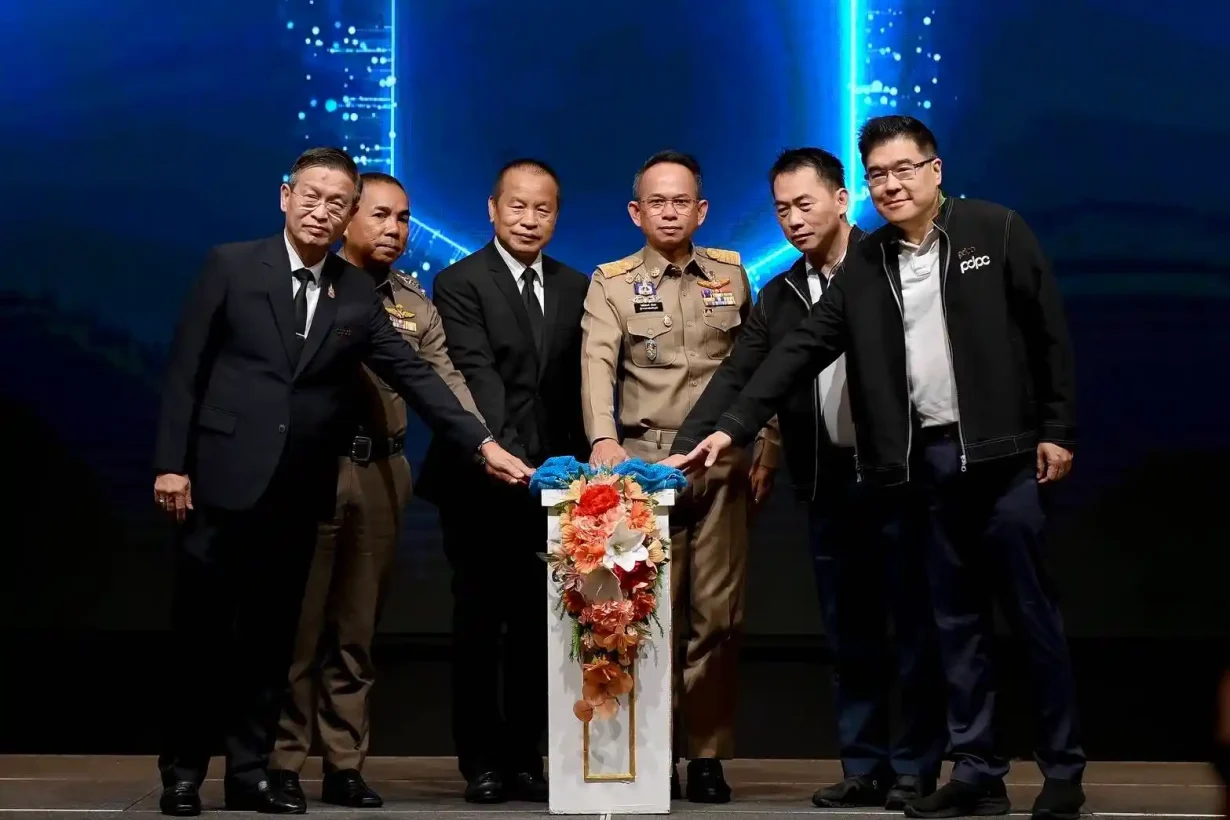
ขณะเดียวกัน สคส. กำลังขยาย PDPA Center ไปตามภูมิภาค โดยมีแผนให้ครอบคลุม 5 ภูมิภาค รวม 8 จังหวัดในปี 2569 และอุบลราชธานีเป็นหนึ่งในศูนย์ดังกล่าว
ล่าสุดวันที่ 2 กันยายน 2569 มีการเปิด PDPA Center จังหวัดภูเก็ต เพื่อให้ประชาชนเข้าถึงการปรึกษากฎหมาย การใช้สิทธิ และการยื่นเรื่องร้องเรียนได้สะดวกขึ้น โดยบริบทของภูเก็ตมีความสำคัญเป็นพิเศษ เพราะเป็นพื้นที่ที่ธุรกิจโรงแรม ที่พัก การท่องเที่ยว สุขภาพ อสังหาริมทรัพย์ และบริการดิจิทัลต้องจัดการข้อมูลลูกค้า นักท่องเที่ยว และพนักงานจำนวนมาก
ผลกระทบต่อธุรกิจในประเทศไทย
นี่คือจุดที่ข่าวควรอ่านให้ไกลกว่าแค่ “รัฐเปิดศูนย์ใหม่” ภาพใหญ่ที่กำลังเกิดขึ้นคือ ระยะห่างระหว่างกฎ PDPA กับการปฏิบัติจริงกำลังสั้นลง
ในอดีต ธุรกิจจำนวนมากอาจมอง PDPA เป็นเรื่องเอกสาร เช่น Privacy Notice, Consent, Data Processing Agreement หรือการแต่งตั้งผู้รับผิดชอบข้อมูล แต่การยกระดับ MFA และการตรวจระบบของภาครัฐกำลังส่งสัญญาณอีกแบบว่า ความปลอดภัยทางเทคนิคกำลังกลายเป็นส่วนหนึ่งของโจทย์การคุ้มครองข้อมูลอย่างจริงจัง
สำหรับบริษัทที่เป็น System Integrator, Cloud Provider, Software Vendor หรือผู้รับจ้างพัฒนาระบบให้หน่วยงานรัฐ เรื่องนี้ควรถูกนำไปตรวจตั้งแต่ระดับสถาปัตยกรรมระบบ ไม่ใช่รอให้หน่วยงานเจ้าของข้อมูลถาม เพราะเมื่อฝั่งรัฐต้องยกระดับ MFA และจัดการบัญชีผู้ใช้งานกับระบบเก่า กระบวนการเชื่อมต่อ API, Service Account, Admin Account, Remote Access และสิทธิของ Vendor ก็มีแนวโน้มต้องถูกทบทวนตามไปด้วย นี่เป็น ผลกระทบเชิงธุรกิจที่ต่อเนื่องจากมาตรการรัฐ ไม่ใช่ข้อความว่าทุกรายถูกกฎหมายบังคับโดยตรงจากข่าวนี้
สำหรับ SME ที่ไม่ได้ทำงานกับภาครัฐ ผลกระทบอาจดูไกลตัว แต่จริง ๆ แล้วมีอีกด้านที่สำคัญกว่า นั่นคือ ช่องทางร้องเรียน PDPA กำลังเข้าใกล้ผู้ประกอบการในพื้นที่มากขึ้น
กรณีภูเก็ตเห็นภาพชัด เพราะเป็นจังหวัดที่ธุรกิจใช้ข้อมูลส่วนบุคคลจำนวนมาก ตั้งแต่ชื่อ เบอร์โทรศัพท์ สำเนาเอกสารข้อมูลการเดินทาง ข้อมูลการเข้าพัก ไปจนถึงข้อมูลพนักงานและลูกค้าต่างชาติ การมีศูนย์ในพื้นที่ไม่ได้แปลว่าจะมีการลงโทษเพิ่มขึ้นโดยอัตโนมัติ แต่หมายความว่า ประชาชนมีช่องทางขอคำปรึกษาและใช้สิทธิได้ง่ายขึ้น ขณะเดียวกันองค์กรก็ไม่ควรคิดว่าความเสี่ยงอยู่แค่ในกรุงเทพฯ
มุมที่ธุรกิจควรจับตาที่สุดจึงเป็นเรื่อง “ความพร้อมก่อนเกิดเรื่อง”
องค์กรที่รู้ว่าเก็บข้อมูลอะไร อยู่ที่ไหน ใครเข้าถึงได้ ใช้ข้อมูลเพื่ออะไร ส่งต่อให้ใคร และเมื่อหมดความจำเป็นแล้วลบอย่างไร จะรับมือสถานการณ์ได้ดีกว่าองค์กรที่มีเอกสาร PDPA ครบ แต่ไม่รู้ว่าข้อมูลจริงวิ่งผ่านระบบไหน
และสำหรับคู่ค้าภาครัฐ ยิ่งต้องมองเรื่องนี้เป็น Supply Chain Risk เพราะช่องโหว่ไม่ได้จำกัดอยู่ที่ระบบหลักของหน่วยงาน แต่อาจเกิดจากบัญชีผู้ดูแลระบบ ระบบเก่าที่ลืมปิด หรือช่องทางเชื่อมต่อของผู้ให้บริการภายนอกได้เช่นกัน
พูดง่าย ๆ คือ รัฐกำลังยกระดับ “ประตูหน้า” ส่วนธุรกิจต้องกลับไปตรวจ “ประตูหลัง” ของตัวเองด้วย
สิ่งที่ควรทำต่อ
1. แยกให้ชัดว่าองค์กรมีระบบใดเชื่อมกับหน่วยงานรัฐ
ทำบัญชี API, VPN, Admin Account, Service Account และระบบที่ Vendor ภายนอกเข้าถึงได้
2. ตรวจ MFA ที่จุดเสี่ยงสูงก่อน
เริ่มจากบัญชีผู้ดูแลระบบ บัญชีที่เข้าถึงข้อมูลส่วนบุคคล และบัญชีที่เชื่อมต่อระบบสำคัญ
3. หา “ระบบเก่า” ในองค์กร
ระบบเก่าที่เลิกใช้แล้วแต่ยังเปิด Backend, Server, Database หรือ Credential ทิ้งไว้ ควรถูกตรวจเป็นลำดับต้น ๆ เพราะมาตรการรัฐกำลังชี้ให้เห็นความเสี่ยงประเภทนี้อย่างชัดเจน
4. ทบทวนกระบวนการรับเรื่องร้องเรียน PDPA
กำหนดว่าใครรับเรื่อง ใครเก็บหลักฐาน ใครประเมินความเสี่ยง และใครมีอำนาจตัดสินใจตอบประชาชน
5. ธุรกิจในภูเก็ตและพื้นที่ท่องเที่ยวควรตรวจ Data Map ใหม่
โดยเฉพาะข้อมูลลูกค้า นักท่องเที่ยว พนักงาน และข้อมูลที่ส่งต่อให้โรงแรม OTA บริษัททัวร์ ระบบจอง หรือผู้ให้บริการเทคโนโลยี
มุมมองผู้เชี่ยวชาญ
“ในมุมผม ข่าวนี้ไม่ได้แปลว่า PDPA จะมาเล่นงานทุกบริษัท แต่สัญญาณมันชัดขึ้นเรื่อยๆ ว่าเรื่องข้อมูลส่วนบุคคลกำลังออกจากกระดาษมาอยู่ในระบบจริงแล้วครับ ใครยังคิดว่าแค่มี Privacy Notice หรือ ให้พนักงานเซ็นเอกสารก็จบ อาจต้องกลับไปดูใหม่ว่าข้อมูลจริงของเราอยู่ตรงไหน ใครเข้าถึงได้ และถ้า Credential หลุดขึ้นมา เราปิดประตูได้จริงหรือเปล่า”
— Phuwara Krobtaku —
LL.M. (IP & IT) | M.S. (IT) | Thai Barrister & Attorney-at-Law
แหล่งอ้างอิง
ไทยโพสต์: “รมช.ดีอี เปิดศูนย์ PDPA Center อีสานใต้ ยกระดับคุ้มครองข้อมูลส่วนบุคคล ก้าวสู่รัฐบาลดิจิทัลที่มั่นคงปลอดภัย” — 2 กันยายน 2569 อ่านข่าวต้นฉบับจากไทยโพสต์
ไทยโพสต์: “PDPC ปักหมุดภูเก็ต เปิด PDPA Center รับฟัง–ให้คำปรึกษา–รับเรื่องร้องเรียน ใกล้ชิดประชาชนภาคใต้” — 2 กันยายน 2569 อ่านข่าวต้นฉบับจากไทยโพสต์
รัฐบาลไทย: มติ ครม. 11 สิงหาคม 2569 เรื่องมาตรการ Force Reset Password, System Cleansing และการยกระดับ MFA ในระบบภาครัฐ
กระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม: ข้อมูลการขยาย PDPA Center อีสานใต้และมาตรการ MFA
YMYL Disclaimer
บทความนี้เป็นการสรุปข่าวและให้ข้อมูลทั่วไป ไม่ใช่คำแนะนำทางกฎหมาย
หากต้องการคำปรึกษาเฉพาะกรณีของธุรกิจคุณ ควรปรึกษาผู้เชี่ยวชาญ