
สารบัญ
- ทำไมข่าวจากไอร์แลนด์จึงเกี่ยวกับองค์กรไทย
- ข้อเท็จจริงที่ต้องรู้
- ปัญหาไม่ได้อยู่ที่ “แฮ็กหรือไม่แฮ็ก”
- ผลกระทบต่อธุรกิจในประเทศไทย
- สิ่งที่ควรทำต่อ
- มุมมองผู้เชี่ยวชาญ
- คำถามที่องค์กรควรถามตัวเอง
- แหล่งอ้างอิง
MFA และ PDPA กำลังบอกองค์กรไทยเรื่องเดียวกัน
ลองนึกภาพว่าบริษัทแห่งหนึ่งติดระบบ MFA ครบทุกเครื่อง พนักงานใช้รหัสผ่านที่แข็งแรง และฝ่าย IT มีระบบเฝ้าระวังเต็มรูปแบบ
แต่ในอีกอาคารหนึ่งของบริษัทมีแฟ้มข้อมูลลูกค้าเก็บอยู่ในห้องเก็บของที่ไม่มีใครตรวจมาหลายปี
คำถามคือ บริษัทนั้น “ปลอดภัย” แล้วหรือยัง?
คำตอบคือยัง
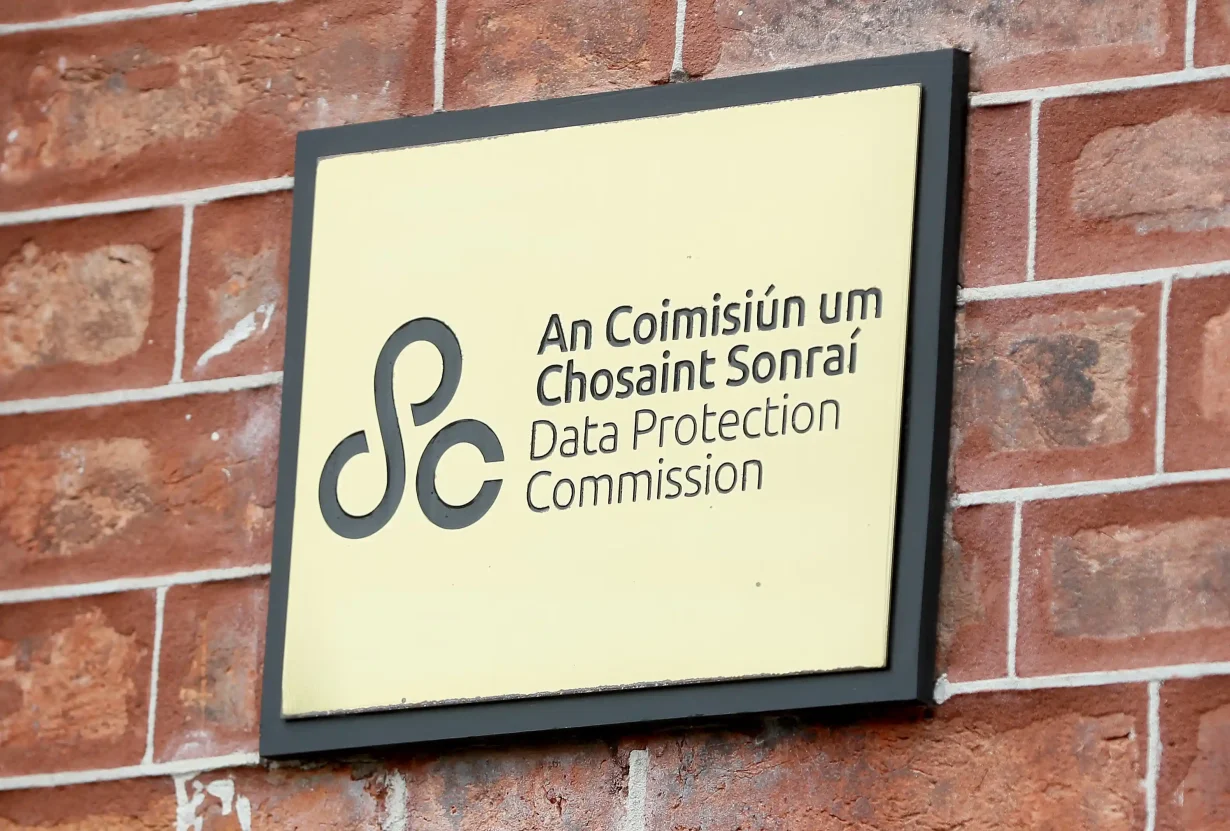
นี่คือเหตุผลที่คดีล่าสุดของ Data Protection Commission หรือ DPC ของไอร์แลนด์ น่าสนใจกว่าตัวเลขค่าปรับ €645,000 เพราะคดีนี้ไม่ได้เกิดจากการเจาะระบบไฮเทคเป็นหลัก แต่เกิดจากการจัดเก็บเวชระเบียนกระดาษที่ไม่เหมาะสม รวมถึงการเก็บข้อมูลไว้นานเกินความจำเป็นและการแจ้งเหตุล่าช้า
ในช่วงเวลาใกล้กัน รัฐบาลไทยก็ยกระดับเรื่อง MFA หลังพบปัญหาบัญชีผู้ใช้และข้อมูลสำหรับยืนยันตัวตนรั่ว โดย ครม. เมื่อวันที่ 11 สิงหาคม 2569 เห็นชอบแนวทางให้หน่วยงานภาครัฐยกระดับการยืนยันตัวตนหลายปัจจัย ขณะเดียวกันยังสั่งให้เปลี่ยนรหัสผ่านและตรวจระบบเก่าหรือระบบร้างอย่างเร่งด่วน
สองเรื่องนี้จึงไม่ได้เป็นข่าวคนละโลก
มันคือสัญญาณเดียวกันว่า ความปลอดภัยของข้อมูลต้องมองทั้ง “ประตูดิจิทัล” และ “พื้นที่เก็บข้อมูล” พร้อมกัน
ข้อเท็จจริงที่ต้องรู้ก่อนตีความข่าว
DPC ไอร์แลนด์ประกาศผลการสอบสวน HSE เมื่อวันที่ 2 กันยายน 2569 หลังตรวจสอบการจัดเก็บเอกสารกระดาษที่มีข้อมูลส่วนบุคคลในสถานที่จัดเก็บภายนอกของหน่วยงานบริการสุขภาพแห่งชาติไอร์แลนด์
การตรวจสอบของ DPC พบปัญหาหลายรูปแบบ ทั้งเอกสารเสียหายจากเชื้อรา น้ำ และสิ่งสกปรก รวมถึงการจัดเก็บในอาคารที่ไม่เหมาะสม โดย DPC ระบุว่าปัญหาไม่ใช่เพียงเหตุเฉพาะจุด จึงมีการตรวจสถานที่ทั่วประเทศถึง 12 แห่งเพื่อดูว่าความบกพร่องเกิดในระดับระบบหรือไม่
ผลสุดท้าย HSE ถูกลงโทษหลายส่วน ได้แก่
- €300,000 สำหรับความบกพร่องด้านความลับและความมั่นคงปลอดภัยของข้อมูล
- €300,000 สำหรับการเก็บข้อมูลเกินระยะเวลาที่จำเป็น
- €30,000 สำหรับการแจ้งเหตุละเมิดล่าช้า
- €15,000 สำหรับการไม่สื่อสารเหตุละเมิดต่อเจ้าของข้อมูล
รวมเป็น €645,000 หรือประมาณ 25.2 ล้านบาท หากใช้อัตราแลกเปลี่ยนสมมติ 39 บาทต่อยูโรตามโจทย์นี้
จุดสำคัญมากคือ DPC ไม่ได้มอง “ค่าปรับ” เป็นเรื่องเดียว แต่แยกประเด็นความบกพร่องออกเป็นหลายหน้าที่ทางกฎหมาย ซึ่งเป็นบทเรียนสำคัญสำหรับองค์กรไทยเช่นกัน
อีกเรื่องที่ต้องแก้ความเข้าใจจากข่าวดิบคือ มาตรการ MFA ของไทยไม่ได้มีข้อความในข่าวรัฐบาลที่ผมตรวจสอบพบว่า “ทุกหน่วยงานต้องติดตั้งให้เสร็จภายใน 30 วัน” ข่าวทางการระบุให้เปลี่ยนรหัสผ่านทันที ตรวจสอบและปิดระบบเก่าภายใน 15 วัน และยกระดับ MFA อย่างเป็นรูปธรรมโดยเร็ว
ดังนั้นตัวเลข “30 วัน” ไม่ควรถูกนำไปเขียนเป็นเส้นตายทางกฎหมายโดยไม่มีเอกสารทางการรองรับ
ปัญหาจริงไม่ได้อยู่ที่ “แฮ็กหรือไม่แฮ็ก”
นี่คือจุดที่ MFA และ PDPA เริ่มเชื่อมกันอย่างน่าสนใจ
MFA ช่วยลดความเสี่ยงจากการใช้บัญชีหรือรหัสผ่านที่หลุดออกไป แต่ไม่ได้ตอบคำถามว่า หลังจากมีคนเข้าสู่ระบบแล้ว เขามีสิทธิ์เห็นข้อมูลมากเกินไปหรือไม่
ในทางกลับกัน ต่อให้องค์กรล็อกระบบดิจิทัลได้ดี ถ้าพนักงานยังสามารถหยิบแฟ้มประวัติลูกค้าออกจากห้องเก็บเอกสารโดยไม่มีการควบคุม ความเสี่ยงด้านข้อมูลก็ยังอยู่
คดี HSE จึงให้บทเรียนที่น่าสนใจกว่าเรื่อง “อย่าลืม MFA” นั่นคือองค์กรต้องรู้ให้ครบว่า
ข้อมูลอยู่ที่ไหน ใครเข้าถึงได้ เก็บไว้เพราะอะไร เก็บนานแค่ไหน และเมื่อไม่จำเป็นแล้วถูกทำลายอย่างไร
DPC ยังสั่งให้ HSE ตรวจสอบสถานที่จัดเก็บทั้งหมด จัดทำระบบติดตามตำแหน่งเอกสาร และนำข้อมูลที่ไม่จำเป็นออกจากสถานที่ที่ไม่เหมาะสม รวมถึงทำลายข้อมูลที่หมดความจำเป็นอย่างปลอดภัย
นี่มีความหมายต่อธุรกิจไทยมาก เพราะภายใต้ PDPA การรักษาความมั่นคงปลอดภัยไม่ได้หมายถึงการซื้อเครื่องมือ IT เท่านั้น หน่วยงานของไทยเองก็เผยแพร่แนวทางที่ผูกทั้งมาตรการทางเทคนิคและมาตรการเชิงการจัดการเข้าด้วยกัน และระบบ GPPC ของ สคส. ก็แยกงานด้าน ROPA การแจ้งเหตุละเมิด และการบริหารสิทธิของเจ้าของข้อมูลออกเป็นส่วนสำคัญของการปฏิบัติตามกฎหมาย
ผลกระทบต่อธุรกิจในประเทศไทย
สำหรับองค์กรไทย ประเด็นที่ต้องจับตาไม่ใช่การเอากฎหมาย GDPR ของไอร์แลนด์มาบังคับใช้กับไทย แต่คือ “วิธีคิดในการตรวจความปลอดภัยข้อมูล” ที่กำลังชัดขึ้นเรื่อย ๆ
บริษัทจำนวนมากยังแบ่งงานออกเป็นไซโล ฝ่าย IT ดูเรื่อง Cybersecurity ฝ่าย Legal ดู PDPA ฝ่าย HR ดูแฟ้มพนักงาน และฝ่ายธุรการดูเอกสารกระดาษ เมื่อแต่ละฝ่ายทำงานแยกกัน องค์กรจึงอาจไม่เห็นภาพเดียวกันว่าข้อมูลส่วนบุคคลเดินทางไปไหนและมีจุดเสี่ยงอยู่ตรงใด
ตัวอย่างเช่น บริษัทอาจมี MFA สำหรับระบบ HR แต่ข้อมูลพนักงานที่ดาวน์โหลดออกมาเป็น Excel กลับถูกเก็บไว้ใน Shared Drive ที่มีผู้เข้าถึงมากเกินไป หรือโรงพยาบาลอาจมีระบบเวชระเบียนอิเล็กทรอนิกส์ที่มีการควบคุมสิทธิ์ แต่แฟ้มเก่ายังถูกเก็บอยู่ในห้องที่ไม่มีระบบตรวจสอบการเข้าออก
จากมุมธุรกิจ ความเสี่ยงจึงไม่ได้จบที่ “ข้อมูลถูกขโมยหรือไม่” แต่ยังรวมถึงต้นทุนในการพิสูจน์ว่าองค์กรมีมาตรการที่เหมาะสมจริงหรือไม่ หากเกิดเหตุขึ้นแล้วไม่สามารถตอบได้ว่าใครเข้าถึงข้อมูลเมื่อไร ข้อมูลถูกเก็บไว้ที่ใด หรือควรลบตั้งแต่เมื่อใด องค์กรจะมีปัญหาในการชี้แจงทั้งต่อผู้บริหาร ผู้ตรวจสอบ คู่ค้า ลูกค้า และหน่วยงานกำกับดูแล
อีกประเด็นที่สำคัญคือการแจ้งเหตุ ในไทย ระบบของ สคส. รองรับกระบวนการแจ้งเหตุละเมิดภายในกรอบ 72 ชั่วโมงตามมาตรา 37 ดังนั้นองค์กรควรมี Incident Response ที่ทำงานจริง ไม่ใช่แค่เขียนนโยบายไว้ในเอกสาร
นี่คือเหตุผลที่ MFA และ PDPA ควรถูกนำมาคิดร่วมกับ Data Governance ตั้งแต่ต้น เพราะ MFA ลดความเสี่ยงของ “การเข้าโดยมิชอบ” ขณะที่ PDPA Compliance ต้องมองกว้างกว่าไปถึงสิทธิ์การเข้าถึง การเก็บข้อมูล ระยะเวลาการเก็บ และการรับมือเมื่อเกิดเหตุ
สำหรับธุรกิจที่มีข้อมูลสุขภาพ ข้อมูลพนักงาน ข้อมูลลูกค้าจำนวนมาก หรือข้อมูลที่กระจายทั้ง Cloud, Local Server และเอกสารกระดาษ ประเด็นนี้ยิ่งสำคัญ เพราะจุดอ่อนที่เล็กที่สุดอาจกลายเป็นจุดที่ทำให้ทั้งระบบมีปัญหา
ดังนั้นการลงทุนที่ควรทำไม่ใช่ “ซื้อ MFA ให้ครบ” แล้วจบ แต่คือการสร้าง Data Security Inventory ให้รู้ว่าข้อมูลทั้งหมดอยู่ตรงไหนและมีมาตรการป้องกันแตกต่างกันอย่างไร
สิ่งที่ควรทำต่อ
1. ทำ Data Location Audit
ทำรายการว่าข้อมูลส่วนบุคคลถูกเก็บที่ไหนบ้าง ทั้ง Database, Cloud, Email, Shared Drive, Laptop, Backup และแฟ้มกระดาษ
2. ตรวจสิทธิ์การเข้าถึง
ดูว่าใครเข้าถึงข้อมูลได้จริงบ้าง และสิทธิ์นั้นยังจำเป็นอยู่หรือไม่ โดยเฉพาะบัญชีเก่าของพนักงาน ผู้รับเหมา และ Vendor
3. ตรวจระยะเวลาการเก็บ
ทุกชุดข้อมูลควรตอบได้ว่า “เก็บไว้ทำไม” และ “จะลบเมื่อไร” หากไม่มีคำตอบ ข้อมูลนั้นอาจกำลังถูกเก็บโดยไม่มีเหตุผลทางธุรกิจที่ชัดเจน
4. ทดสอบ Incident Response
จำลองเหตุการณ์จริง เช่น Password Leak, Lost Laptop, เอกสารหาย หรือข้อมูลถูกส่งผิดผู้รับ แล้ววัดว่าทีมสามารถตรวจพบ ประเมิน และยกระดับเหตุได้เร็วแค่ไหน
5. ตรวจทั้ง Digital และ Physical Security
อย่าทำ Security Audit เฉพาะระบบออนไลน์ ห้องเก็บเอกสาร ห้องแฟ้ม Backup Media และพื้นที่ที่มีข้อมูลส่วนบุคคลควรอยู่ในขอบเขตการตรวจสอบด้วย
แนวคิดนี้สอดคล้องกับบทความภายใน Tech Law Now ที่ชี้ว่ามาตรฐานความมั่นคงปลอดภัยไซเบอร์ของไทยกำลังขยับจาก “มีเครื่องมือ” ไปสู่ “พิสูจน์ได้ว่าบริหารความเสี่ยงอย่างไร”
อ่านต่อภายใน Tech Law Now: มาตรฐานความมั่นคงปลอดภัยไซเบอร์ NCSA: เส้นตายใหม่ที่ธุรกิจไทยต้องรู้
คำถามที่องค์กรควรถามตัวเอง
MFA ช่วยให้องค์กรผ่าน PDPA หรือไม่?
ไม่ใช่ MFA เป็นเพียงหนึ่งในมาตรการลดความเสี่ยงด้านการเข้าถึงบัญชีผู้ใช้ ไม่ได้แปลว่าองค์กรปฏิบัติตาม PDPA ครบทุกด้าน
มีระบบสำรองข้อมูลแล้ว ยังต้องตรวจแฟ้มกระดาษหรือไม่?
ต้อง เพราะ Backup ไม่ได้แก้ปัญหาการเข้าถึงโดยมิชอบ การเก็บข้อมูลเกินจำเป็น หรือการจัดเก็บเอกสารในสถานที่ที่ไม่เหมาะสม
เหตุข้อมูลรั่วต้องดูเฉพาะต้นเหตุทาง IT หรือไม่?
ไม่ควร เพราะเหตุหนึ่งอาจมีทั้งปัญหาเรื่องสิทธิ์เข้าถึง การรักษาความปลอดภัย การเก็บรักษา และการแจ้งเหตุ ดังที่เห็นจากคดี HSE ซึ่ง DPC ลงโทษแยกหลายฐาน
ธุรกิจเอกชนควรสนใจมาตรการ MFA ของภาครัฐหรือไม่?
ควรในเชิงบริหารความเสี่ยง แม้มติ ครม. ที่ตรวจสอบในข่าวนี้มุ่งเน้นหน่วยงานภาครัฐ แต่แนวคิดเรื่อง Credential Security, MFA และการปิดระบบเก่าเป็นแนวทางที่ธุรกิจสามารถนำมาปรับใช้เพื่อลดความเสี่ยงของตนเองได้
แหล่งอ้างอิง
Data Protection Commission (Ireland) — Final Decision following Inquiry into the Health Service Executive (HSE), 2 September 2026: อ่านต้นฉบับ DPC Ireland
รัฐบาลไทย / สำนักเลขาธิการนายกรัฐมนตรี — มติ ครม. วันที่ 11 สิงหาคม 2569 เรื่องแนวทางป้องกันข้อมูลส่วนบุคคลรั่วไหลจาก Credential Leak และการยกระดับ MFA: อ่านข่าวรัฐบาลไทย
รัฐบาลไทย — สรุปข่าวการประชุม ครม. วันที่ 11 สิงหาคม 2569: อ่านสรุปมติ ครม.
สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) — GPPC / ระบบจัดการแจ้งเหตุละเมิดข้อมูลส่วนบุคคล: ดูข้อมูล GPPC Plus
Tech Law Now — มาตรฐานความมั่นคงปลอดภัยไซเบอร์ NCSA: เส้นตายใหม่ที่ธุรกิจไทยต้องรู้: อ่านบทความภายใน
YMYL Disclaimer
บทความนี้เป็นการสรุปข่าวและให้ข้อมูลทั่วไป ไม่ใช่คำแนะนำทางกฎหมาย
หากต้องการคำปรึกษาเฉพาะกรณีของธุรกิจคุณ ควรปรึกษาผู้เชี่ยวชาญ