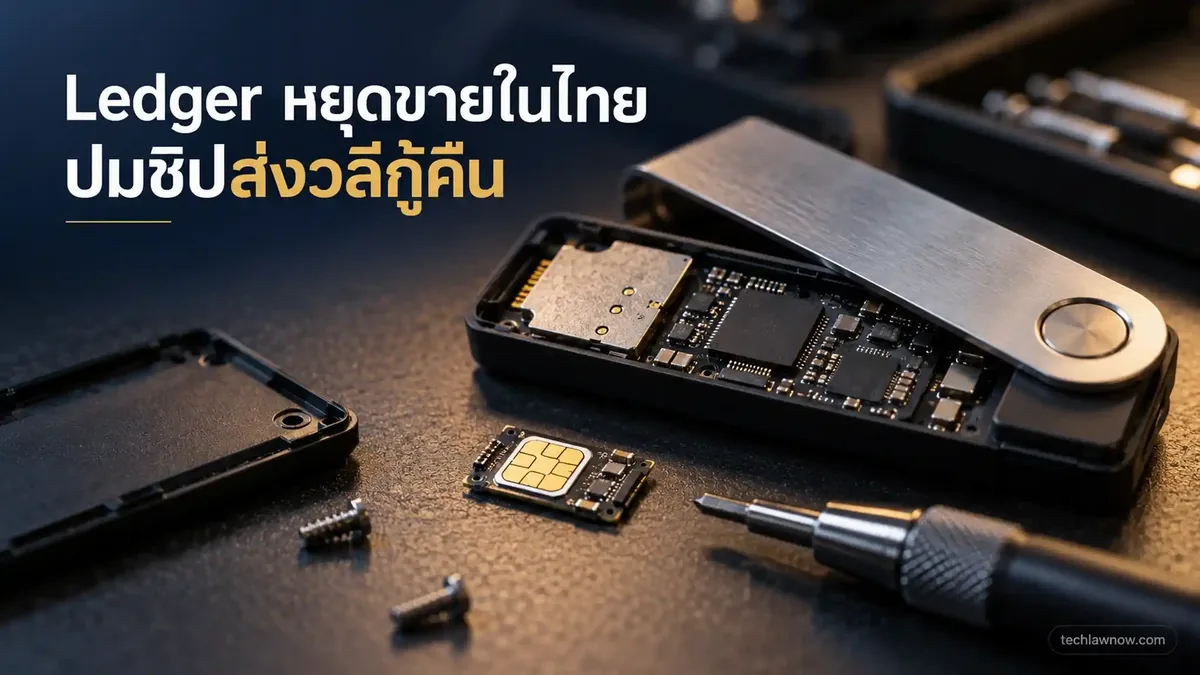

Ledger ชิปแอบฝัง คือกรณีที่ Ledger แจ้งเมื่อ 13 ตุลาคม 2569 ว่ากระเป๋าคริปโตฮาร์ดแวร์ที่ขายผ่านตัวแทนจำหน่ายในเอเชียตะวันออกเฉียงใต้มีชิปแอบฝัง อ่านวลีกู้คืน (recovery phrase) 24 คำตอนตั้งค่า แล้วส่งออกทางเครือข่าย LTE ด้วย eSIM ไทยอยู่ใน 7 ตลาดที่ Ledger สั่งให้ตัวแทนหยุดขาย บทความนี้เหมาะกับผู้ถือคริปโตและองค์กรที่ซื้ออุปกรณ์ผ่านตัวแทน
ลองนึกภาพบริษัทนำเข้าสินค้าขนาดเล็กที่ซื้อกระเป๋าคริปโตจากตัวแทนในกรุงเทพฯ มาเก็บเงินสำรองของบริษัท (ตัวอย่างสมมติ) พนักงานแกะกล่อง ตั้งค่า จดวลีกู้คืนลงกระดาษอย่างระวัง แล้วเชื่อว่าปลอดภัยที่สุดแล้ว ตามที่ Ledger แจ้ง ขั้นตอนตั้งค่านี้คือจังหวะที่ชิปแอบฝังอ่านวลีไปได้ เรื่องนี้ไม่ไกลตัว เพราะไทยอยู่ในรายชื่อตลาดที่ถูกสั่งหยุดขายโดยตรง
สรุปสั้น: Ledger แจ้งว่าอุปกรณ์ที่ขายผ่านตัวแทนในเอเชียตะวันออกเฉียงใต้มีชิปแอบฝังที่ส่งวลีกู้คืน 24 คำออกผ่าน eSIM และสั่งตัวแทนใน 7 ตลาดรวมไทยหยุดขาย ผู้ถือคริปโตควรหยุดตั้งค่าอุปกรณ์ที่ซื้อจากตัวแทนจนกว่า Ledger ยืนยัน ส่วนองค์กรควรตรวจที่มาของอุปกรณ์และเขียนเงื่อนไขช่องทางซื้อไว้ในนโยบายจัดซื้อ
Ledger ชิปแอบฝัง คืออะไร เกิดอะไรขึ้น
Ledger ชิปแอบฝัง คือชิ้นส่วนฮาร์ดแวร์ที่ Ledger แจ้งว่าถูกฝังในอุปกรณ์ที่ขายผ่านตัวแทนจำหน่ายรายหนึ่งในเอเชียตะวันออกเฉียงใต้ (CryptoBilis) ตามรายงานของ BleepingComputer และ The Record ชิปทำหน้าที่อ่านวลีกู้คืนตอนผู้ซื้อตั้งค่า แล้วส่งออกผ่านเครือข่ายมือถือ ข้อมูลทั้งหมดในหัวข้อนี้เป็นสิ่งที่ Ledger และสื่อรายงาน ไม่ใช่ผลตรวจอิสระของผู้เขียน
| ประเด็น | ข้อเท็จจริงตามรายงาน |
|---|---|
| ผู้ประกาศ | Ledger ประกาศ 13 ตุลาคม 2569 สื่อรายงาน 14 ตุลาคม 2569 |
| สิ่งที่พบ | ชิปแอบฝังอ่านวลีกู้คืน 24 คำ ส่งออกผ่าน LTE ด้วย eSIM |
| เงินถูกดูดออก | 9 ตุลาคม 2569 และ Ledger เริ่มสอบสวนวันเดียวกัน |
| ตลาดที่สั่งหยุดขาย | 7 เขต: อินโดนีเซีย สิงคโปร์ ไทย ฟิลิปปินส์ เวียดนาม มาเลเซีย ฮ่องกง |
| ที่ยังไม่เปิดเผย | ยอดความเสียหายและรุ่นที่ได้รับผลกระทบ |
จุดที่ทำให้เรื่องนี้น่ากังวลคือชิปเป็นชิ้นส่วนแยก ไม่แตะ Secure Element อุปกรณ์จึงผ่านการตรวจความแท้ของ Ledger ได้ ตามที่ Ledger แจ้ง ยังมีรายงานพบอุปกรณ์ที่ถูกดัดแปลงจากผู้ขายรายอื่น เช่น ร้านในสนามบินสิงคโปร์และ MediaMarkt ในยุโรป และ Trezor ประกาศลดเครือข่ายตัวแทนจำหน่ายของตัวเอง
Ledger ชิปแอบฝัง กระทบผู้ถือคริปโตและธุรกิจไทยอย่างไร
Ledger ชิปแอบฝัง กระทบคนไทยที่ซื้ออุปกรณ์ผ่านตัวแทน ไม่ใช่ช่องทางตรงของ Ledger เพราะไทยอยู่ในรายชื่อตลาดที่ถูกสั่งหยุดขาย ส่วนนี้เป็นการวิเคราะห์ของผู้เขียนจากข้อเท็จจริงที่รายงาน แยกตามกลุ่มผู้ได้รับผลกระทบ
ผู้ถือคริปโตที่ซื้อกระเป๋าผ่านตัวแทนควรระวังอะไร
ผู้ถือที่ซื้อผ่านตัวแทนควรระวังที่สุด เพราะคีย์ที่รั่วแล้วเปลี่ยนไม่ได้ ถ้ามีคนรู้วลีกู้คืน 24 คำ เขาย้ายสินทรัพย์ออกได้ตลอด ไม่ว่าเจ้าของจะเปลี่ยนรหัสผ่านอุปกรณ์กี่ครั้ง ผู้เขียนเห็นว่าทางออกที่ตรงกับธรรมชาติของปัญหาคือย้ายสินทรัพย์ไปกระเป๋าใหม่ที่ปลอดภัยพร้อมวลีใหม่ ควรตรวจประกาศฉบับเต็มของ Ledger ก่อนลงมือ
บริษัทที่ดูแลกระเป๋าเย็นหรือเก็บสินทรัพย์ให้ลูกค้าต้องประเมินเป็นเหตุละเมิดหรือไม่
บริษัทที่เก็บสินทรัพย์ดิจิทัลให้ลูกค้าด้วยอุปกรณ์กลุ่มนี้ต้องประเมินว่าเรื่องนี้เป็นเหตุละเมิดความปลอดภัยของข้อมูลหรือไม่ เพราะ PDPA มาตรา 37(1) กำหนดให้ผู้ควบคุมข้อมูลมีมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสม และมาตรา 37(4) กำหนดให้แจ้งเหตุละเมิดต่อ สคส. ภายใน 72 ชั่วโมงเมื่อเข้าข่าย การประเมินนี้ต้องทำเป็นรายกรณี ผู้เขียนไม่ได้สรุปว่าทุกกรณีเข้าข่าย
ถ้าเหตุเกี่ยวกับกระเป๋าที่เก็บสินทรัพย์ของลูกค้า องค์กรควรเริ่มนับเวลาตั้งแต่รู้ว่าอุปกรณ์ในมือเป็นรุ่นหรือล็อตที่ได้รับผลกระทบ บทเรียนเรื่องผู้ให้บริการภายนอกที่ทำให้สินทรัพย์ถูกขโมยสรุปไว้ใน Bitget ถูกขโมยคริปโต $387.5 ล้าน CEO ชี้เกาหลีเหนือ บทเรียนการกำกับกระเป๋าเงินดิจิทัลที่ธุรกิจไทยต้องรู้
ฝ่ายจัดซื้อควรเขียนเงื่อนไขช่องทางซื้ออุปกรณ์อย่างไร
ฝ่ายจัดซื้อควรเขียนเงื่อนไขช่องทางซื้อที่ได้รับอนุญาต (authorised channel) เป็นนโยบายเขียนชัดเจน เหตุนี้เปลี่ยนความเสี่ยงจากซอฟต์แวร์เป็นห่วงโซ่อุปทานฮาร์ดแวร์ และการตรวจแค่ว่าของแท้ไม่พอ เพราะชิปที่แอบฝังอาจไม่ทำให้ผลตรวจความแท้เปลี่ยน
นโยบายที่ใช้ได้จริงควรระบุว่าซื้อจากช่องทางไหนได้ ใครเปิดกล่องและตั้งค่า เก็บภาพกล่องและซีลไว้หรือไม่ และเมื่อผู้ผลิตประกาศเรียกตรวจ ใครมีหน้าที่ตอบสนองภายในกี่วัน
สินทรัพย์ดิจิทัลที่เก็บในกระเป๋าฮาร์ดแวร์เกี่ยวกับกฎหมายไทยตรงไหน
สินทรัพย์ดิจิทัลที่เก็บในกระเป๋าฮาร์ดแวร์เกี่ยวกับกฎหมายไทยสองทาง ทางแรกคือกฎกติกาของผู้ให้บริการสินทรัพย์ดิจิทัลที่กำลังเปลี่ยน สรุปไว้ใน กฎหมายสินทรัพย์ดิจิทัลกำลังเปลี่ยน: สภาฯ รับหลักการ 4 ร่างกฎหมายตลาดทุน ฟินเทคไทยต้องเตรียมอะไร ทางที่สองคือการพิสูจน์ตัวตนด้วยใบหน้าและการแย่งซิม ดูเพิ่มใน Deepfake สวมหน้าขอซิมใหม่ ดูดคริปโต 162 ล้านบาท ขณะที่ ธปท. เตรียมเลิก SMS-OTP ธุรกิจที่ใช้ eKYC ด้วยใบหน้าต้องเตรียมอะไร
บทความนี้ไม่ใช่คำแนะนำการลงทุน และไม่ได้ประเมินราคาหรือความน่าเชื่อถือของผลิตภัณฑ์ใด
ถ้าไม่ทำอะไรเลย จะเสี่ยงอะไรจากกรณี Ledger ชิปแอบฝัง
ถ้าไม่ทำอะไร ผู้ถือเสี่ยงเสียสินทรัพย์ทั้งหมดในกระเป๋าเดียว เพราะวลีกู้คืนที่รั่วแล้วเรียกคืนไม่ได้ ตามที่ Ledger แจ้ง เงินถูกดูดออกจริงแล้วเมื่อ 9 ตุลาคม 2569
ส่วนองค์กรเสี่ยงอีกสองเรื่อง เรื่องแรกคือใช้อุปกรณ์ที่ซื้อจากช่องทางเสี่ยงต่อไปโดยไม่รู้ตัว เรื่องที่สองคือเมื่อมีเหตุ ไม่มีบันทึกที่มาของอุปกรณ์ และอธิบายต่อลูกค้าหรือ สคส. ไม่ได้ว่าเคยมีมาตรการอะไรไว้
ผู้ถือคริปโตและผู้ดูแลกระเป๋าองค์กรควรทำอะไรตอนนี้
ผู้ถือคริปโตและผู้ดูแลกระเป๋าองค์กรควรทำ 4 เรื่องนี้ก่อน เพื่อลดความเสี่ยงจากกรณี Ledger ชิปแอบฝัง
- 1. หยุดตั้งค่าอุปกรณ์ที่ซื้อจากตัวแทน ถ้ายังไม่ได้เปิดใช้ ให้รอจน Ledger ยืนยันว่าอุปกรณ์ล็อตนั้นปลอดภัย
- 2. ย้ายสินทรัพย์ถ้าเคยตั้งค่าแล้ว ย้ายไปกระเป๋าใหม่ที่ได้ช่องทางซื้อมั่นใจ พร้อมวลีกู้คืนชุดใหม่ และตรวจประกาศของ Ledger ก่อนลงมือ
- 3. ตรวจที่มาของอุปกรณ์ทุกเครื่องขององค์กร จดว่าซื้อจากใคร วันที่เท่าไร ใครตั้งค่า และเก็บหลักฐานการซื้อไว้
- 4. เขียนเงื่อนไขช่องทางซื้อลงนโยบายจัดซื้อ ระบุช่องทางที่ได้รับอนุญาต ผู้รับผิดชอบเปิดกล่อง และขั้นตอนเมื่อผู้ผลิตเรียกตรวจ
ถ้าต้องการคนช่วยวางนโยบายและแผนแจ้งเหตุ ดูได้ที่ บริการ AI Governance และ PDPA ของ Kooru
มุมมองผู้เชี่ยวชาญ
ข้อสังเกตเชิงวิชาชีพของผมคือ เรื่องนี้ย้ำว่าคำว่า “ของแท้” กับคำว่า “ปลอดภัย” ไม่ใช่คำเดียวกัน กระเป๋าที่ผ่านการตรวจความแท้ทุกด่านยังแอบส่งกุญแจออกไปได้ ถ้าชิปแปลกปลอมนั่งอยู่ข้าง ๆ ชิปแท้ จุดที่องค์กรมักพลาดคือเช็กแค่ยี่ห้อและราคา ไม่เช็กว่าใครเป็นคนส่งของถึงมือ ควรเขียนช่องทางซื้อเป็นนโยบายก่อนซื้อรอบถัดไป
— Phuwara Krobtaku —
LL.M. (IP & IT) | M.S. (IT) | Thai Barrister & Attorney-at-Law
คำถามที่พบบ่อยเกี่ยวกับ Ledger ชิปแอบฝัง
Ledger ชิปแอบฝัง ส่งวลีกู้คืนออกไปได้อย่างไร
ตามที่ Ledger แจ้ง ชิปแอบฝังอ่านวลีกู้คืน 24 คำตอนผู้ใช้ตั้งค่าอุปกรณ์ แล้วส่งออกผ่านเครือข่าย LTE ด้วย eSIM ชิปนี้เป็นชิ้นส่วนแยกและไม่แตะ Secure Element จึงผ่านการตรวจความแท้ได้
Ledger สั่งหยุดขายในประเทศไหนบ้าง
Ledger สั่งตัวแทนจำหน่ายใน 7 เขต ได้แก่ อินโดนีเซีย สิงคโปร์ ไทย ฟิลิปปินส์ เวียดนาม มาเลเซีย และฮ่องกง หยุดขาย ตามรายงานของ BleepingComputer และ The Record
ถ้าซื้อ Ledger จากช่องทางอื่นที่ไม่ใช่ตัวแทนรายนี้ ปลอดภัยไหม
ยังสรุปไม่ได้ เพราะ Ledger ยังไม่เปิดเผยรุ่นที่ได้รับผลกระทบ และมีรายงานพบอุปกรณ์ดัดแปลงจากผู้ขายรายอื่นด้วย ควรตามประกาศของ Ledger และเก็บหลักฐานการซื้อไว้
เหตุแบบนี้ต้องแจ้ง สคส. ภายใน 72 ชั่วโมงหรือไม่
ขึ้นกับว่าเหตุนั้นเป็นการละเมิดข้อมูลส่วนบุคคลที่มีความเสี่ยงต่อสิทธิของเจ้าของข้อมูลหรือไม่ ถ้าเข้าข่าย PDPA มาตรา 37(4) ให้แจ้ง สคส. ภายใน 72 ชั่วโมงนับแต่ทราบเหตุ องค์กรที่เก็บสินทรัพย์ให้ลูกค้าควรประเมินเป็นรายกรณี
อ่านต่อ: ความรู้ที่เกี่ยวกับเรื่องนี้
- คู่มือ: มาตรการรักษาความมั่นคงปลอดภัยขั้นต่ำตาม PDPA ต้องมีอะไรบ้าง? — องค์กรที่ถืออุปกรณ์เก็บกุญแจหรือข้อมูลลูกค้าใช้ดูว่ามาตรการขั้นต่ำควรครอบคลุมเรื่องใดบ้าง (aipdpa.com)
แหล่งอ้างอิง
- BleepingComputer — (อ่านต้นฉบับ) — อ่านข่าวที่ BleepingComputer
- The Record — (อ่านต้นฉบับ) — อ่านข่าวที่ The Record
บทความนี้เป็นการสรุปข่าวและให้ข้อมูลทั่วไป ไม่ใช่คำแนะนำทางกฎหมาย หากต้องการคำปรึกษาเฉพาะกรณีของธุรกิจคุณ ควรปรึกษาผู้เชี่ยวชาญ