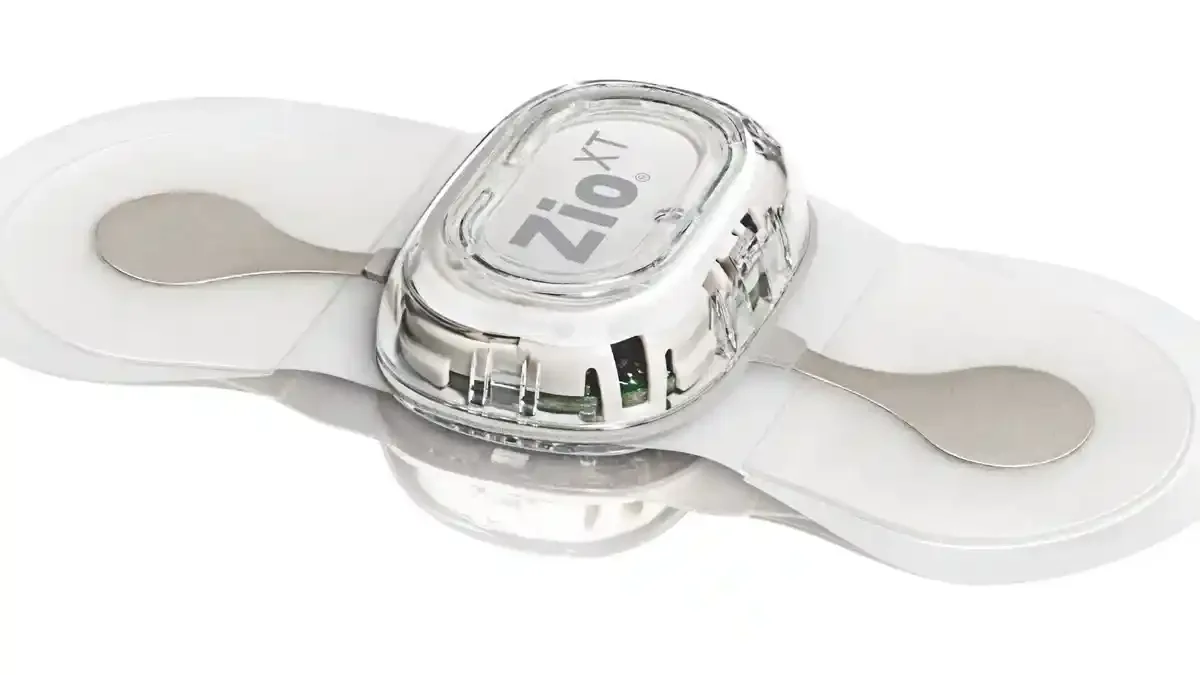

iRhythm คือบริษัทผู้ผลิตเครื่องติดตามการเต้นของหัวใจแบบแปะผิวหนัง (Zio) ที่แจ้งผู้ป่วยว่าข้อมูลรั่วหลังผู้โจมตีเข้าถึงแอปธุรกิจบนแพลตฟอร์มบุคคลที่สาม ยืนยันได้อย่างน้อย 368,000 ราย ตามที่ HIPAA Journal และ BankInfoSecurity รายงาน บทความนี้เหมาะกับคลินิก โรงพยาบาล และผู้ให้บริการอุปกรณ์การแพทย์ไทยที่ใช้ SaaS เก็บข้อมูลผู้ป่วย อ่านแล้วจะรู้ว่าต้องตรวจแอปภายนอกอะไรบ้าง
ลองนึกภาพคลินิกหัวใจแห่งหนึ่ง (ตัวอย่างสมมติ) ที่ใช้ระบบคลาวด์ของผู้ให้บริการรายหนึ่งเก็บนัดหมายและข้อมูลผู้ป่วย ถ้าผู้โจมตีหลอกฝ่ายช่วยเหลือของผู้ให้บริการได้ ข้อมูลของคลินิกก็ไปด้วย โดยที่ระบบของคลินิกเองไม่ได้ถูกเจาะ เหตุของ iRhythm เป็นรูปแบบนี้
สรุปสั้น: HIPAA Journal รายงานว่า iRhythm ตรวจพบเหตุเมื่อ 8 มิถุนายน 2569 ผู้โจมตีเข้าถึงแอปธุรกิจบนแพลตฟอร์มบุคคลที่สาม ยืนยันได้อย่างน้อย 368,000 ราย ส่วนตัวเลข 8.2 ล้านเป็นยอดรวมจากผู้ติดตามที่บริษัทไม่ได้ประกาศ ข้อมูลสุขภาพเป็นข้อมูลอ่อนไหวตาม PDPA มาตรา 26 คลินิกไทยที่ใช้ SaaS ควรตรวจสิทธิ์ผู้ดูแล MFA และขั้นตอนยืนยันตัวตนผู้โทร
iRhythm ข้อมูลรั่วคืออะไร เกิดอะไรขึ้น
iRhythm ข้อมูลรั่ว เป็นเหตุที่บริษัทตรวจพบเมื่อ 8 มิถุนายน 2569 ตามรายงานของ HIPAA Journal ผู้โจมตีติดต่อเรียกค่าไถ่ในวันถัดมา และบริษัทยื่นเอกสารต่อ ก.ล.ต. สหรัฐ (SEC) ราว 18 มิถุนายน 2569 ผู้โจมตีเข้าถึงแอปธุรกิจบนแพลตฟอร์มบุคคลที่สาม และมีรายงานว่าใช้การหลอกลวง (social engineering)
ข้อมูลที่เกี่ยวข้องมีชื่อ ที่อยู่ เบอร์โทร อีเมล เลขบัญชีผู้ป่วย เลขเครื่อง เลขประกัน วันเกิด และวันรับบริการ บริษัทไม่ระบุว่าจ่ายค่าไถ่หรือไม่ และระบุว่าไม่กระทบอุปกรณ์การแพทย์หรือความปลอดภัยของผู้ป่วย
| ประเด็น | ข้อเท็จจริงตามรายงาน |
|---|---|
| บริษัท | iRhythm ผู้ผลิตเครื่องติดตามหัวใจ Zio |
| ตรวจพบเหตุ | 8 มิถุนายน 2569 · ติดต่อเรียกค่าไถ่วันถัดมา |
| ยื่นต่อ SEC | ราว 18 มิถุนายน 2569 |
| ยืนยันได้ | อย่างน้อย 368,000 ราย (เท็กซัส 298,647 + เซาท์แคโรไลนา 69,526) |
| ตัวเลข 8.2 ล้าน | ยอดรวมจากผู้ติดตาม ไม่ใช่ตัวเลขบริษัท (ยังไม่ยืนยัน) |
ตัวเลขที่ยืนยันได้ 368,000 ราย มาจากจดหมายแจ้งในสองรัฐ
ส่วน 8,179,772 ราย (หัวข่าว DataBreachToday ใช้ 8.2 ล้าน) เป็นยอดที่ผู้ติดตามคำนวณจากการรวมเอกสาร จึงไม่ใช่ตัวเลขที่บริษัทประกาศ และยังไม่ยืนยัน จดหมายแจ้งออกถึงวันที่ 9 ตุลาคม 2569 และสื่อรายงานเมื่อ 16 ตุลาคม 2569
iRhythm ข้อมูลรั่วกระทบคลินิกและโรงพยาบาลไทยอย่างไร
iRhythm ข้อมูลรั่ว เป็นเหตุต่างประเทศ ข่าวไม่ได้ยืนยันว่ากระทบผู้ป่วยไทย แต่เป็นกรณีศึกษาที่ตรงกับองค์กรไทยที่ใช้ SaaS ส่วนนี้เป็นการวิเคราะห์ของผู้เขียน ไม่ใช่ข้อความจากต้นข่าว
คลินิกและโรงพยาบาลไทยที่ใช้ SaaS เก็บข้อมูลผู้ป่วยต้องตรวจอะไร
ข้อมูลสุขภาพเป็นข้อมูลอ่อนไหวตามมาตรา 26 ของ PDPA ซึ่งต้องมีมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสมตามมาตรา 37(1) และครอบคลุมถึงระบบที่ผู้ให้บริการภายนอกดูแลแทนด้วย สิ่งที่ควรตรวจคือใครมีสิทธิ์ผู้ดูแลในแอปภายนอก ใช้ MFA แบบใด และผู้ให้บริการมีขั้นตอนยืนยันตัวตนก่อนรีเซ็ตสิทธิ์อย่างไร
การจัดการข้อมูลอ่อนไหวทั้งระบบอธิบายไว้ใน คู่มือ: จัดการข้อมูลอ่อนไหว เช่น ข้อมูลสุขภาพ ประวัติอาชญากรรม ตามมาตรา 26 อย่างไร
ทำไมช่องโหว่ซ้ำเดิมจึงเป็นกระบวนการ ไม่ใช่เทคโนโลยี
รูปแบบโจมตีแพลตฟอร์มบุคคลที่สามด้วยการหลอกคนคล้ายกับที่เว็บเคยรายงานเรื่องการโทรหลอก help desk ของระบบ HR ใน ThaiCERT เตือน ShinyHunters โจมตี Oracle PeopleSoft ด้วยการโทรหลอก Help Desk เพื่อขโมยข้อมูล HR และเงินเดือน องค์กรไทยต้องยืนยันตัวตนผู้โทรอย่างไร และกรณีปลอมเบอร์โทรใน Astrana Health ถูกเจาะด้วย voice spoofing ปลอมเบอร์โทรบริษัทจนได้สิทธิ์เข้าเซิร์ฟเวอร์ บทเรียน help desk ที่องค์กรไทยต้องรู้
ช่องโหว่ที่ซ้ำเดิมจึงเป็นขั้นตอนยืนยันตัวตนของคน ไม่ใช่ตัวซอฟต์แวร์ ส่วนกรณีเวชระเบียนที่ผู้ประมวลผลภายนอกถือไว้ ดูเพิ่มได้ใน Medyc เวชระเบียนรั่ว โปแลนด์เตรียมบังคับรับรองมาตรฐานผู้ประมวลผลข้อมูลสุขภาพ โรงพยาบาลไทยที่ใช้ HIS ภายนอกต้องระวังอะไร
ผู้นำเข้าและผู้ให้บริการอุปกรณ์สวมใส่ทางการแพทย์ในไทยเกี่ยวข้องอย่างไร
ผู้นำเข้าและผู้ให้บริการอุปกรณ์สวมใส่ที่ส่งข้อมูลผู้ป่วยขึ้นระบบของผู้ผลิตหรือแพลตฟอร์มภายนอก ต้องรู้ว่าข้อมูลไหลไปที่ใดบ้าง และสัญญากับผู้ให้บริการระบุหน้าที่แจ้งเหตุอย่างไร
ถ้าไม่ตรวจแอปบุคคลที่สาม จะเสี่ยงอะไร
ถ้าไม่ตรวจแอปบุคคลที่สาม องค์กรเสี่ยงสามเรื่อง เรื่องแรก ผู้โจมตีไม่ต้องเจาะระบบของคุณ แค่หลอกฝ่ายช่วยเหลือของผู้ให้บริการก็เข้าถึงข้อมูลผู้ป่วยได้ เรื่องที่สอง องค์กรอาจไม่รู้ว่าเกิดเหตุจนกว่าผู้ให้บริการจะแจ้ง ทำให้แจ้ง สคส. ภายใน 72 ชั่วโมงตามมาตรา 37(4) ได้ยาก
เรื่องที่สาม ข้อมูลสุขภาพที่หลุดแล้วเรียกคืนไม่ได้ ผู้ป่วยอาจถูกนำข้อมูลไปหลอกซ้ำ เช่น แอบอ้างเป็นสถานพยาบาลหรือบริษัทประกัน
คลินิกและโรงพยาบาลที่ใช้ SaaS ควรทำอะไรตอนนี้
คลินิกและโรงพยาบาลที่ใช้ SaaS เก็บข้อมูลผู้ป่วยควรทำ 4 เรื่อง เพื่อลดความเสี่ยงแบบเหตุ iRhythm
- 1. ทำรายการแอปบุคคลที่สามที่เก็บข้อมูลสุขภาพ ระบุว่าแอปไหนเก็บข้อมูลผู้ป่วย ใครเป็นผู้ดูแลระบบ และข้อมูลไหลไปที่ใดบ้าง
- 2. ตรวจสิทธิ์ผู้ดูแลระบบ ลดจำนวนบัญชีแอดมิน ถอนสิทธิ์ที่ไม่ได้ใช้ และเปิด MFA ที่ทนฟิชชิงกับบัญชีที่มีสิทธิ์สูง
- 3. ทดสอบขั้นตอนโทรหลอก help desk ซ้อมให้ทีมงานและถามผู้ให้บริการว่ามีขั้นตอนยืนยันตัวตนผู้โทรก่อนรีเซ็ตสิทธิ์อย่างไร
- 4. ใส่หน้าที่แจ้งเหตุในสัญญาผู้ให้บริการ กำหนดให้ผู้ให้บริการแจ้งองค์กรโดยเร็วเมื่อเกิดเหตุ เพื่อให้แจ้ง สคส. ได้ทันกรอบ 72 ชั่วโมง
ถ้าต้องการคนช่วยตรวจรายการแอปและสัญญาผู้ให้บริการ ดูได้ที่ บริการ AI Governance และ PDPA ของ Kooru
อ่านต่อ: ความรู้ที่เกี่ยวกับเรื่องนี้
- สัญญาประมวลผลข้อมูลส่วนบุคคล (ผู้ควบคุม–ผู้ประมวลผล) ต้องมีอะไรบ้าง — ใช้ตรวจว่าสัญญากับผู้ให้บริการ SaaS มีข้อตกลงที่ PDPA กำหนดครบหรือไม่ (ok.aipdpa.com)
มุมมองผู้เชี่ยวชาญ
ข้อสังเกตเชิงวิชาชีพของผมคือ เหตุนี้เตือนว่า ความปลอดภัยของข้อมูลผู้ป่วยแข็งแรงเท่ากับขั้นตอนยืนยันตัวตนของฝ่ายช่วยเหลือที่อ่อนที่สุดในห่วงโซ่ จุดที่องค์กรมักพลาดคือตรวจเฉพาะระบบของตัวเอง แล้วถือว่าแอปที่เช่าใช้เป็นเรื่องของผู้ให้บริการ ทั้งที่ผู้ควบคุมข้อมูลยังรับผิดชอบต่อเจ้าของข้อมูล ควรเริ่มจากรายการแอปภายนอกและสิทธิ์แอดมินก่อนเสมอ
— Phuwara Krobtaku —
LL.M. (IP & IT) | M.S. (IT) | Thai Barrister & Attorney-at-Law
คำถามที่พบบ่อยเกี่ยวกับ iRhythm
iRhythm ข้อมูลรั่วกี่ราย
ยืนยันได้อย่างน้อย 368,000 ราย จากจดหมายแจ้งในเท็กซัส 298,647 ราย และเซาท์แคโรไลนา 69,526 ราย ตัวเลข 8.2 ล้านเป็นยอดรวมจากผู้ติดตาม ไม่ใช่ตัวเลขที่บริษัทประกาศ
ผู้โจมตีเข้าถึงข้อมูลของ iRhythm ได้อย่างไร
ตามรายงาน ผู้โจมตีเข้าถึงแอปธุรกิจบนแพลตฟอร์มบุคคลที่สาม และมีรายงานว่าใช้การหลอกลวง (social engineering) รายงานที่มีอยู่ไม่ได้ให้รายละเอียดวิธีการเต็ม
ข้อมูลอะไรของผู้ป่วยที่เกี่ยวข้อง
ชื่อ ที่อยู่ เบอร์โทร อีเมล เลขบัญชีผู้ป่วย เลขเครื่อง เลขประกัน วันเกิด และวันรับบริการ บริษัทระบุว่าไม่กระทบอุปกรณ์การแพทย์หรือความปลอดภัยของผู้ป่วย
iRhythm จ่ายค่าไถ่หรือไม่
บริษัทไม่ระบุว่าจ่ายค่าไถ่หรือไม่ ตามรายงานผู้โจมตีติดต่อเรียกค่าไถ่ในวันถัดจากวันที่ตรวจพบเหตุ
แหล่งอ้างอิง
- HIPAA Journal — (อ่านต้นฉบับ) — อ่านข่าวที่ HIPAA Journal
- BankInfoSecurity — (อ่านต้นฉบับ) — อ่านข่าวที่ BankInfoSecurity
บทความนี้เป็นการสรุปข่าวและให้ข้อมูลทั่วไป ไม่ใช่คำแนะนำทางกฎหมาย หากต้องการคำปรึกษาเฉพาะกรณีของธุรกิจคุณ ควรปรึกษาผู้เชี่ยวชาญ