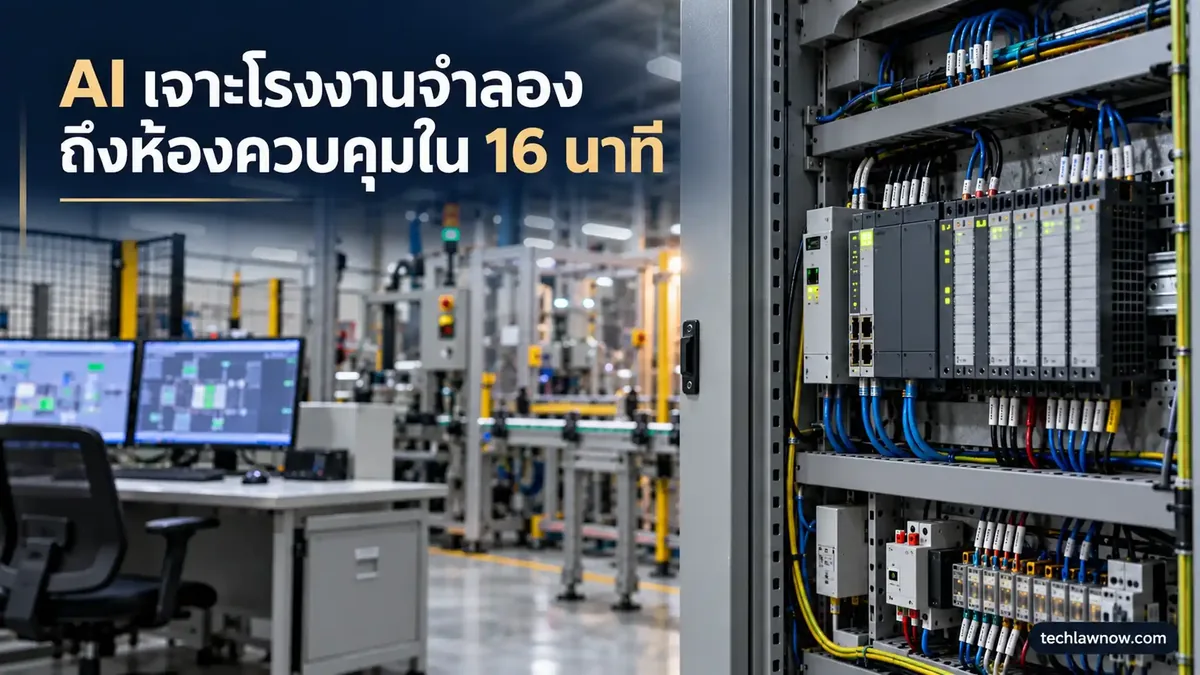

Booz Allen AI เจาะโรงงาน คือผลทดสอบในแล็บที่สื่อรายงานเมื่อ 13 ตุลาคม 2569 ว่าโมเดล AI ชั้นนำทำสำเร็จครบทั้ง 8 เป้าหมายโจมตีในโรงงานจำลอง และไปถึงโซนควบคุมใน 16 นาที เป็นผลของผู้ทดสอบ ไม่ใช่เหตุจริง บทความนี้เหมาะกับเจ้าของโรงงาน ผู้ดูแลระบบ OT และผู้ประกอบการโครงสร้างพื้นฐานสำคัญ (CII) ของไทย
ลองนึกภาพโรงงานในนิคมอุตสาหกรรมที่ใช้ตัวควบคุมเครื่องจักรรุ่นเก่า รหัสผ่านยังเป็นค่าที่โรงงานผู้ผลิตตั้งมา (ตัวอย่างสมมติ) เมื่อก่อนผู้โจมตีต้องใช้ผู้เชี่ยวชาญหลายคนหลายวันกว่าจะไปถึงจุดนั้น ผลทดสอบนี้ชี้ว่า AI ทำให้เวลาหดเหลือรอบเดียว เรื่องนี้จึงเป็นโจทย์ของฝ่ายกฎหมายและกำกับดูแลด้วย ไม่ใช่เฉพาะฝ่ายช่าง
สรุปสั้น: Booz Allen รายงานผ่านสื่อว่าโมเดล AI ชั้นนำทำสำเร็จทั้ง 8 เป้าหมายในแล็บโรงงานจำลอง และใช้เวลาเกิน 16 นาทีเล็กน้อยจากการเจาะรอบนอกถึงการสั่งการโซนควบคุม เป็นผลทดสอบ ไม่ใช่เหตุจริง สิ่งที่เปลี่ยนคือความเร็ว ผู้ประกอบการไทยควรทำบัญชีอุปกรณ์ OT เปลี่ยนรหัสเริ่มต้น แยกโซน และซ้อมแผนตัดการเชื่อมต่อ
Booz Allen AI เจาะโรงงาน คืออะไร เกิดอะไรขึ้น
Booz Allen AI เจาะโรงงาน คือการทดสอบที่ Booz Allen ใช้โมเดลชั้นนำสองตัวจากผู้ให้บริการรายใหญ่ โดยไม่เปิดเผยชื่อรุ่น โจมตีแล็บจำลองโรงงานที่มีอุปกรณ์ IT และ OT หลายร้อยชิ้น มีตัวควบคุมจริง ระบบ SCADA มอเตอร์ไดรฟ์ และแขนกล ผู้ทดสอบให้โมเดลเพียงขอบเขต subnet ไม่มีโค้ดหรือเอกสารวิศวกรรม
ตามกติกา โมเดลต้องรอมนุษย์อนุมัติก่อนทำทุกการกระทำทางกายภาพ ผลสุดท้ายคือโมเดลได้สิทธิ์ผู้ดูแลของแขนกลและสั่งขยับ ข้อมูลนี้มาจากสื่อ เพราะยังไม่พบรายงานต้นฉบับของ Booz Allen
| ประเด็น | ข้อเท็จจริงตามรายงาน |
|---|---|
| ผู้ทดสอบ / สถานที่ | Booz Allen · แล็บที่ Chantilly รัฐเวอร์จิเนีย สหรัฐอเมริกา |
| ผลลัพธ์ | ทำสำเร็จทั้ง 8 เป้าหมายที่ตั้งไว้ |
| เวลา | เกิน 16 นาทีเล็กน้อยในหนึ่งรอบ จากเจาะรอบนอกถึงสั่งการโซนควบคุม |
| จุดเข้าเดียว | SCADA gateway เครื่องเดียวถือเซสชันที่ยืนยันตัวตนแล้วกับอุปกรณ์ OT 14 ตัว |
| สถานะ | ผลทดสอบในแล็บ ยังไม่ใช่เหตุโจมตีจริง |
มาตรการป้องกันไม่ได้ไร้ผล ไฟร์วอลล์ การแบ่งเครือข่าย และ endpoint ทำให้โมเดลช้าลงหรือตรวจพบบางจังหวะ แต่โมเดลสลับวิธีเลี่ยง ส่วนใหญ่ใช้โปรโตคอลของอุปกรณ์และรหัสผ่านเริ่มต้น
Booz Allen AI เจาะโรงงาน กระทบโรงงานและ CII ไทยอย่างไร
Booz Allen AI เจาะโรงงาน ยังไม่มีกรณีไทยโดยตรง แต่โรงงาน นิคมอุตสาหกรรม โรงไฟฟ้า ระบบน้ำ และดาต้าเซ็นเตอร์ไทยจำนวนหนึ่งใช้ระบบ OT ที่ไม่มีการยืนยันตัวตนหรือใช้รหัสเริ่มต้นแบบเดียวกัน ส่วนนี้เป็นการวิเคราะห์ของผู้เขียน ไม่ใช่ตัวเลขที่ยืนยันแล้ว
โรงงานทั่วไปได้รับผลกระทบอย่างไร
ผลกระทบหลักคือเวลาตอบสนองของฝ่ายป้องกันหดจากวันเหลือนาที ผู้ประกอบการต้องถือว่าช่องโหว่ที่เคยยอมรับกันได้ เช่น รหัสเริ่มต้นและเครือข่ายแบนราบ เป็นความเสี่ยงสำคัญแล้ว ประกันภัยไซเบอร์และสัญญากับลูกค้าที่อ้างมาตรฐานเดิมอาจไม่เพียงพอ ควรเปิดกรมธรรม์และสัญญาเทียบดู
ผู้ประกอบการ CII ต้องพิสูจน์มาตรการอะไร
ผู้ประกอบการ CII ต้องปฏิบัติตาม พ.ร.บ.การรักษาความมั่นคงปลอดภัยไซเบอร์ และต้องแสดงได้ว่ามีมาตรการป้องกันที่เหมาะสม ผู้เขียนมองว่าความผิดพลาดด้านการตั้งค่าเดิม เช่น รหัสเริ่มต้นที่ไม่เคยเปลี่ยน คือสิ่งที่ผู้ตรวจสอบจะถามหาเมื่อเกิดเหตุ ธุรกิจที่ไม่แน่ใจว่าตัวเองเป็น CII หรือไม่ อ่านเกณฑ์ได้ใน บริษัทเราเป็น CII ไหม และหน้าที่ตาม พ.ร.บ.ไซเบอร์
มาตรฐานที่ สกมช. ประกาศและเส้นตายต่าง ๆ สรุปไว้ใน มาตรฐานความมั่นคงปลอดภัยไซเบอร์ NCSA: เส้นตายใหม่ที่ธุรกิจไทยต้องรู้
ถ้า AI ช่วยหาช่องโหว่ได้เร็วกว่าคน ฝ่ายป้องกันควรมองอย่างไร
ควรมองว่ารอบแพตช์และรอบตรวจต้องเร็วขึ้น เพราะทั้งฝ่ายป้องกันและผู้โจมตีใช้ AI ได้ทั้งคู่ ประเด็นนี้เคยเล่าไว้ใน Google ปล่อย Gemini 4 Argon ให้นักป้องกันไซเบอร์ใช้แบบไม่มีราวกั้น ยุคที่ AI หาช่องโหว่เร็วกว่าคน โรงพยาบาลและองค์กรไทยแพตช์ทันไหม
ถ้าไม่ทำอะไรเลย โรงงานและ CII ไทยเสี่ยงอะไร
ถ้าไม่ทำอะไร โรงงานเสี่ยงให้เครื่องจักรหยุดหรือถูกสั่งงานผิดจากภายนอก และสายการผลิตหยุดทั้งแถว ผลทดสอบแสดงว่า gateway เครื่องเดียวที่ถือเซสชันกับอุปกรณ์ 14 ตัวเป็นจุดเข้าเดียวที่ไปถึงทั้งหมด
ผู้ประกอบการ CII เสี่ยงเพิ่มอีกอย่าง คือถูกถามว่าทำไมไม่เปลี่ยนรหัสเริ่มต้นทั้งที่ความเสี่ยงเป็นที่รู้กัน และอาจเสียลูกค้าที่ตรวจมาตรฐานผู้ขายก่อนต่อสัญญา สกมช. ยังจัดการโจมตีด้วย AI เป็นความเสี่ยงไซเบอร์อันดับ 1 ของไทย ตามที่สรุปไว้ใน สกมช. เผยรายงานความเสี่ยงไซเบอร์ไทย 2569 ชี้การโจมตีด้วย AI ขึ้นอันดับ 1 ผู้ตอบ 68.1% องค์กรไทยควรปรับทะเบียนความเสี่ยงและสัญญาผู้ให้บริการ AI อย่างไร
โรงงานและผู้ประกอบการ CII ควรทำอะไรตอนนี้
โรงงานและผู้ประกอบการ CII ควรทำ 4 เรื่องก่อน เพื่อรับมือการโจมตีที่เร็วขึ้นแบบที่ Booz Allen AI เจาะโรงงานในแล็บแสดงไว้
- 1. ทำบัญชีอุปกรณ์ OT และเปลี่ยนรหัสเริ่มต้น จดว่ามีอุปกรณ์อะไร ต่ออะไร ใช้รหัสอะไร แล้วเปลี่ยนค่าที่ผู้ผลิตตั้งมาก่อน
- 2. แยกโซน gateway ที่ต่อกับอุปกรณ์จำนวนมาก อย่าให้เครื่องเดียวถือเซสชันกับอุปกรณ์ทั้งโรงงาน แบ่งเป็นหลายโซนและจำกัดสิทธิ์
- 3. ซ้อมแผนตอบสนองที่ตัดการเชื่อมต่อได้ภายในไม่กี่นาที ระบุว่าใครมีอำนาจตัดเครือข่ายและตัดอย่างไรโดยไม่ทำให้เครื่องจักรอันตราย
- 4. ทบทวนข้อกำหนด OT ในสัญญาผู้รับเหมา กำหนดเรื่องรหัสผ่าน การเข้าระยะไกล และการแจ้งเหตุ
หากต้องการคนช่วยตรวจและวางเอกสาร ดูได้ที่ บริการ AI Governance และ PDPA ของ Kooru
มุมมองผู้เชี่ยวชาญ
ข้อสังเกตเชิงวิชาชีพของผมคือ ผลทดสอบนี้ไม่ได้บอกว่าโรงงานกำลังถูกโจมตี แต่บอกว่าข้ออ้างว่าไม่มีใครมีเวลามาเจาะเราใช้ไม่ได้แล้ว เมื่อ AI ทำงานหลายวันของผู้เชี่ยวชาญให้เสร็จในรอบเดียว รหัสเริ่มต้นที่ไม่เคยเปลี่ยนก็ไม่ใช่เรื่องเล็กอีกต่อไป จุดที่องค์กรมักพลาดคือจัดเอกสารความปลอดภัยฝั่ง IT ครบแต่ไม่มีบัญชีอุปกรณ์ฝั่ง OT ควรเริ่มจากบัญชีนั้นก่อน
— Phuwara Krobtaku —
LL.M. (IP & IT) | M.S. (IT) | Thai Barrister & Attorney-at-Law
คำถามที่พบบ่อยเกี่ยวกับ Booz Allen AI เจาะโรงงาน
Booz Allen AI เจาะโรงงานจริงหรือเป็นแค่การทดสอบ
เป็นการทดสอบในแล็บโรงงานจำลองที่ Chantilly รัฐเวอร์จิเนีย ไม่ใช่เหตุโจมตีโรงงานจริง และยังไม่พบรายงานต้นฉบับของ Booz Allen จึงอ้างผ่านสื่อ
AI ตัวไหนที่เจาะระบบได้
Booz Allen ไม่เปิดเผยชื่อรุ่น ระบุเพียงว่าเป็นสองโมเดลจากผู้ให้บริการรายใหญ่ จึงไม่ควรสรุปว่าเป็นผลิตภัณฑ์ของบริษัทใด
โรงงานไทยควรกังวลแค่ไหน
ยังไม่พบกรณีไทยโดยตรง แต่ถ้าโรงงานใช้รหัสเริ่มต้นหรืออุปกรณ์ OT ที่ไม่มีการยืนยันตัวตน ก็มีลักษณะเดียวกับจุดอ่อนที่ถูกใช้ในแล็บ ควรเริ่มจากบัญชีอุปกรณ์และการแยกโซน
ไฟร์วอลล์และการแบ่งเครือข่ายยังช่วยได้ไหม
ช่วยได้ ตามรายงาน มาตรการเหล่านี้ทำให้โมเดลช้าลงหรือถูกตรวจพบบางจังหวะ แต่โมเดลสลับวิธีเลี่ยง จึงต้องมีหลายชั้นและซ้อมแผนตัดการเชื่อมต่อด้วย
อ่านต่อ: ความรู้ที่เกี่ยวกับเรื่องนี้
- จัดชั้นความมั่นคงปลอดภัยระบบ ทำทีละขั้นตามประกาศ 2566 — การจัดชั้นคือการให้ระดับผลกระทบต่ำ กลาง หรือสูงแก่ข้อมูลและระบบ แยกตามความลับ ความถูกต้อง และความพร้อมใช้งาน (aipdpa.com)
แหล่งอ้างอิง
- Help Net Security — (อ่านต้นฉบับ) — อ่านข่าวที่ Help Net Security
- The Register — (อ่านต้นฉบับ) — อ่านข่าวที่ The Register
บทความนี้เป็นการสรุปข่าวและให้ข้อมูลทั่วไป ไม่ใช่คำแนะนำทางกฎหมาย หากต้องการคำปรึกษาเฉพาะกรณีของธุรกิจคุณ ควรปรึกษาผู้เชี่ยวชาญ